Em um processo de KYC, location verification é a verificação de que um dispositivo móvel está dentro de uma área geográfica definida, usando a localização detectada pela rede da operadora como sinal de decisão.
Em vez de obrigar o usuário a abrir o GPS, enviar comprovantes ou executar etapas extras, a empresa consulta esse sinal em segundo plano, dentro das regras aplicáveis. O ganho é direto: menos fricção para o usuário, mais contexto para prevenir fraude e uma operação capaz de tratar localização como dado de risco, não como obstáculo de jornada.
Resumo
- Location verification compara a localização de rede do dispositivo com uma área ou raio previamente definido.
- A consulta pode reforçar decisões de risco sem transformar toda jornada em uma etapa adicional para o usuário.
- Raio, idade máxima do dado e tratamento de exceções precisam ser calibrados conforme cada caso de uso.
- Taxa de match, latência, abandono, falsos positivos, falsos negativos e custo por verificação devem ser acompanhados continuamente.
Como o location verification funciona sem criar atrito?
A lógica é simples, mas a implementação não pode ser simplista. A empresa define uma área esperada, normalmente um círculo com latitude, longitude e raio, e consulta se o dispositivo está dentro ou fora daquela zona.
O resultado entra como um sinal adicional em uma política de risco. Ele não precisa substituir outras validações de identidade; pode complementar telefone, documento, biometria e comportamento para decidir se uma operação segue normalmente, recebe uma checagem adicional ou vai para revisão.
Na ZapSign, eu tenho insistido em uma ideia que vale muito para esse desenho: segurança só é boa quando protege sem atrapalhar. Quando passamos a usar infraestrutura de rede de telefonia para reforçar validações, a escolha foi justamente buscar mais segurança e governança sem criar uma nova barreira para quem está do outro lado. Esse é o tipo de tecnologia que faz sentido para produto: o controle acontece, mas a jornada não precisa virar um interrogatório.
A rede móvel também oferece um tipo de evidência diferente de uma localização inferida apenas por IP. A IETF descreve sinais sem fio como uma das formas de calcular localização por triangulação em relação a torres celulares e observa que estimativas baseadas em IP tendem a ser menos precisas. Isso não torna a localização de rede perfeita. Torna o sinal útil quando a empresa sabe exatamente qual pergunta quer responder.
O fluxo operacional precisa começar pela decisão, não pela API
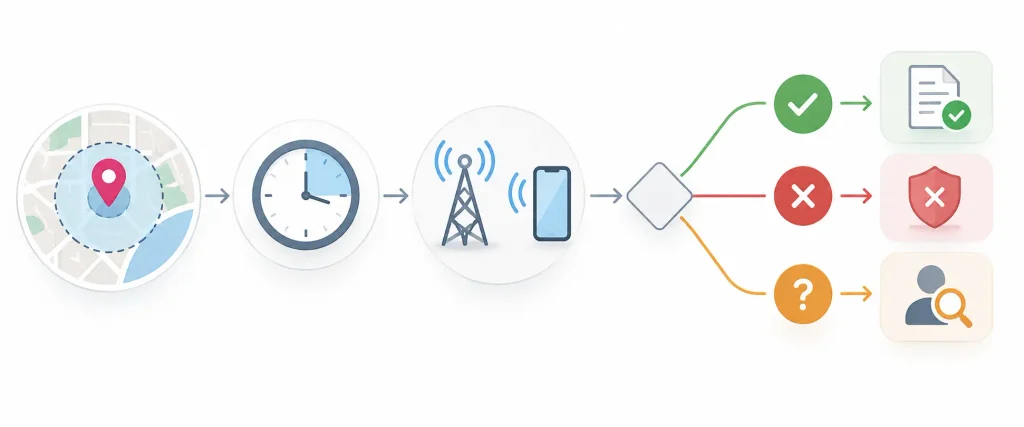
Antes de integrar qualquer endpoint, defina o que a resposta mudará. Se a operação apenas registra o resultado e ninguém sabe o que fazer com ele, a empresa adicionou custo e complexidade sem adicionar controle. Um fluxo bem desenhado conecta a consulta a uma decisão objetiva, assim como ocorre em uma validação de cadastro por API: cada retorno precisa apontar para aprovação, bloqueio, etapa adicional ou revisão.
- Defina a área: estabeleça o ponto central e um raio compatível com o uso real.
- Defina a atualidade: determine a idade máxima aceitável do dado de localização.
- Defina a base jurídica: documente a hipótese aplicável ao tratamento, incluindo consentimento quando for a base escolhida, além de transparência sobre finalidade e uso.
- Consulte a API: envie os parâmetros necessários e receba o resultado de correspondência.
- Trate exceções: estabeleça o que acontece quando não há dado, há atraso, o dispositivo está fora da área ou o resultado é inconclusivo.
O raio merece atenção especial. Um perímetro estreito demais pode reprovar pessoas legítimas por limitações técnicas, densidade urbana ou atualização do dado. Um perímetro amplo demais reduz o poder de discriminação. A melhor configuração é proporcional ao risco, seguindo a mesma lógica de um KYC modular: controles devem aumentar quando a exposição aumenta, e não porque a tecnologia permite exigir mais.
Onde a localização de rede muda uma decisão de risco?
Em pagamentos, imagine uma transação de valor elevado iniciada em uma região incompatível com o contexto esperado da operação. O location verification não deveria cancelar tudo sozinho. Ele pode elevar o risco e acionar outra etapa, evitando que um único sinal vire juiz absoluto. Essa abordagem reduz decisões precipitadas e combina bem com estratégias contra fraude de identidade sintética, nas quais o problema costuma aparecer justamente quando vários dados isolados parecem corretos.
Em entregas, o sinal pode confirmar se o dispositivo associado ao fluxo está dentro de uma área coerente com o endereço ou com o ponto de retirada. Em acesso regional, pode ajudar a validar se uma pessoa está realmente em determinada zona antes de liberar um serviço. Aqui surge um contraste importante: endereço IP não prova presença física. A IETF explica que o IP não garante que o usuário esteja em determinada área, inclusive por causa de VPN e tunelamento.
| Caso de uso | Pergunta de risco | Ação possível |
|---|---|---|
| Pagamento | O dispositivo está na região esperada? | Liberar, reforçar autenticação ou revisar |
| Entrega | O aparelho está próximo ao local informado? | Confirmar fluxo ou tratar divergência |
| Acesso regional | O dispositivo está dentro da zona permitida? | Liberar ou bloquear o recurso |
Location verification não substitui identidade nem biometria
Uma localização coerente não prova quem está usando o aparelho. Esse é um erro de modelagem que precisa ser evitado. Uma coisa é provar proximidade geográfica. Outra é demonstrar vínculo entre pessoa, documento, telefone e dispositivo. Por isso, operações mais sensíveis podem combinar localização com biometria, reconhecimento facial ou selfie com documento, escolhendo cada camada de acordo com o risco.
Quando lançamos o ID ZapSign, eu resumi a lógica em uma pergunta muito básica: quem está do outro lado? A tecnologia precisa transformar perguntas complexas de confiança digital em verificações objetivas. Para mim, esse é o valor de uma API de identidade: não obrigar o produto a reconstruir toda a infraestrutura de validação, mas entregar sinais que possam ser combinados em uma decisão clara.
Isso também evita a falsa sensação de certeza. Uma consulta de localização pode ter resposta positiva e ainda existir fraude em outro componente da jornada. Da mesma forma, um resultado negativo pode refletir atraso, cobertura ou configuração inadequada. Quem trata o retorno como probabilidade operacional consegue criar boas exceções. Quem trata qualquer verificação como verdade absoluta aumenta o risco de bloquear bons usuários e aprovar maus casos.
Privacidade precisa fazer parte da arquitetura
Dados de localização merecem cuidado porque podem revelar muito mais do que uma coordenada isolada. A IETF destaca que localização de dispositivos móveis pode ser coletada em diferentes momentos, até sem interação direta do usuário, e potencialmente indicar onde uma pessoa está e o que ela faz. Isso muda a responsabilidade de produto: a empresa precisa limitar coleta, finalidade, retenção e acesso ao necessário para a decisão.
Antes de colocar a consulta em produção, jurídico, produto e tecnologia deveriam responder juntos: qual é a finalidade específica? Qual base jurídica sustenta o tratamento? O usuário recebe informação clara? Por quanto tempo o resultado será mantido? Quem pode acessá-lo? Há uma alternativa quando a consulta falha? Essas perguntas não são um apêndice jurídico. Elas afetam arquitetura, experiência, custo e governança desde o primeiro desenho.
Eu gosto de pensar que inovação começa por uma pergunta melhor, não por uma tecnologia nova. Reduzir fricção sem sacrificar confiança é exatamente esse tipo de pergunta. Location verification é útil quando responde a um problema concreto e entra em uma política de risco explicável. Se a empresa começa pela ferramenta e procura depois uma justificativa, a ordem está invertida.
Os KPIs mostram se o raio e as regras estão bem calibrados
Sem métricas, qualquer discussão sobre precisão vira opinião. Acompanhe a taxa de match, a proporção de consultas sem resposta útil, falsos positivos, falsos negativos, latência e custo por verificação. No funil, observe também abandono e conversão quando a localização aciona uma etapa extra. Esses indicadores precisam ser analisados em conjunto, porque melhorar um isoladamente pode piorar outro.
Se a taxa de match cai em uma cidade específica, talvez o problema seja o raio, a disponibilidade do sinal ou o contexto daquele fluxo. Se a empresa aumenta demais o raio para recuperar conversão, pode enfraquecer o controle antifraude. A calibração é contínua. O mesmo vale para uma jornada de assinatura eletrônica: segurança, experiência e rastreabilidade precisam evoluir juntas, e não em equipes separadas.
Uma política madura também define quando ignorar o sinal. Se a localização estiver indisponível, a alternativa pode ser usar outra camada de verificação em vez de rejeitar automaticamente a pessoa. A página de validação de identidade da ZapSign ajuda a visualizar essa combinação de métodos conforme o nível de segurança necessário. O princípio é o mesmo: mais risco pede mais evidência, não mais atrito por padrão.
Confira também estes conteúdos relacionados:
- Entenda como um software KYC organiza validações e decisões de risco.
- Veja como APIs de reconhecimento facial entram em fluxos de verificação.
- Entenda quando combinar assinatura eletrônica e reconhecimento facial.
Boa localização é aquela que melhora a decisão sem piorar a jornada
Location verification funciona melhor quando deixa de ser tratado como uma checagem isolada e passa a ocupar um lugar claro na política de risco. Defina o raio, limite a idade máxima do dado, documente privacidade, trate exceções e revise os KPIs com frequência.
O objetivo não é provar tudo com uma coordenada. É adicionar um sinal de contexto suficientemente bom para decidir melhor, com menos fricção. Para integrar esse tipo de verificação a outros sinais de identidade, conheça o ID ZapSign.
Perguntas frequentes (FAQ)
Location verification é a verificação de que um dispositivo móvel está dentro de uma área geográfica definida. O processo compara a localização detectada pela rede com um ponto e um raio configurados pela empresa. O resultado deve ser usado como sinal de decisão, e não como prova isolada de identidade ou de legitimidade da operação.
Não. A proposta é usar um sinal de localização obtido pela infraestrutura de rede como uma evidência diferente da localização fornecida diretamente pelo dispositivo. Dependendo do caso, GPS, localização de rede, IP e outros sinais podem coexistir. A escolha deve considerar precisão necessária, risco, experiência do usuário e disponibilidade técnica.
O raio deve refletir a decisão que a empresa quer tomar. Para uma retirada em loja, pode fazer sentido uma área mais restrita; para uma análise regional, uma zona maior pode ser suficiente. O ideal é testar taxas de match, falsos positivos, falsos negativos e abandono antes de fixar uma regra definitiva.
Não deveria. Localização responde a uma pergunta geográfica, não prova sozinha quem está usando o aparelho nem se a operação é legítima. Em cenários de maior risco, combine esse retorno com outros sinais, como vínculo do telefone, documento, biometria, comportamento e revisão humana quando houver inconsistências.
Acompanhe taxa de match, consultas inconclusivas, falsos positivos, falsos negativos, latência, custo por verificação e impacto na conversão. Quando a localização aciona uma etapa extra, monitore também abandono e volume de revisões manuais. Esses indicadores mostram se o raio, a idade máxima do dado e as regras de exceção precisam ser recalibrados.

Getúlio Santos é CEO da ZapSign, advogado, entusiasta de tecnologia e empreendedor.