Em um fluxo de KYC digital, um webhook de validação de identidade é a notificação HTTP assíncrona que informa ao seu sistema que uma verificação terminou, mudou de status ou exige ação. Em vez de consultar a API repetidamente para descobrir se houve novidade, sua aplicação recebe o evento quando ele acontece.
Isso reduz polling, acelera decisões e facilita a automação. O ganho, porém, só aparece quando o endpoint foi desenhado para sobreviver a atraso, duplicidade, retry, indisponibilidade e processamento fora de ordem.
O erro mais perigoso é tratar o webhook como se fosse uma chamada comum de API. Ele não é. A entrega ocorre fora do fluxo principal e pode chegar quando seu sistema está ocupado, parcialmente indisponível ou processando outro evento da mesma validação. Por isso, quem já trabalha com validação de identidade precisa pensar em duas camadas: receber o evento com segurança e transformar esse evento em uma mudança de estado confiável.
Resumo
- O endpoint deve responder rápido e deixar o processamento pesado para uma fila ou worker.
- Assinatura, proteção contra replay, idempotência e deduplicação evitam eventos falsos ou efeitos repetidos.
- Retries com backoff aumentam a chance de entrega, mas exigem tratamento explícito de duplicatas.
- Reconciliação compara eventos recebidos com o estado real da validação e corrige divergências.
- Métricas e alertas precisam mostrar falhas de entrega, latência, retries e eventos não reconciliados.
Como estruturar o webhook em validação de identidade sem perder eventos?
A arquitetura mais segura começa simples: exponha um endpoint HTTPS, valide a autenticidade da requisição, registre o evento, responda com sucesso e só depois execute regras mais demoradas. Misturar recebimento e processamento cria um ponto frágil. Se a atualização de banco, a chamada para outro serviço ou a análise antifraude atrasar, o provedor pode interpretar a demora como falha e reenviar o mesmo evento.
Quando apresentamos o ID ZapSign, eu bati numa tecla que também vale para webhooks: infraestrutura de identidade gera valor quando transforma uma pergunta complexa em uma resposta operacional simples. O sistema não deve exigir que cada aplicação reinvente toda a lógica de confiança. O consumidor do evento precisa receber informação suficiente para decidir o próximo passo e ter mecanismos claros para validar, registrar e reconciliar essa resposta.
| Etapa | Boa prática | Risco evitado |
|---|---|---|
| Recepção | Endpoint HTTPS dedicado | Exposição desnecessária do tráfego |
| Validação | Checar assinatura e atualidade | Evento forjado ou reaproveitado |
| ACK | Responder 2xx rapidamente | Retry provocado por processamento lento |
| Processamento | Usar fila ou worker | Acoplamento entre entrega e regra de negócio |
| Persistência | Guardar event_id e estado | Efeito duplicado e perda de rastreabilidade |
O reconhecimento de recebimento precisa ser objetivo. Pelo RFC 9110, respostas HTTP da classe 2xx indicam que a requisição foi recebida, compreendida e aceita. Para um webhook, a consequência operacional é direta: confirme o recebimento quando o evento estiver seguro para processamento posterior, não apenas quando toda a lógica de negócio terminar.
Segurança não termina no HTTPS
HTTPS protege o transporte, mas não prova sozinho que a mensagem veio do emissor esperado. Uma estratégia recorrente é assinar o payload com HMAC e validar a assinatura no receptor. O RFC 2104 define HMAC como um mecanismo de autenticação de mensagens baseado em função hash e chave secreta compartilhada. A aplicação prática é verificar integridade e autenticidade antes de confiar no conteúdo recebido.
Também é preciso impedir replay. Um invasor que capture uma mensagem válida pode tentar enviá-la novamente. Timestamp, nonce, janela de aceitação e registro dos identificadores já processados ajudam a cortar esse caminho. A orientação do NIST explica que mecanismos baseados em nonce ou desafio demonstram a atualidade da transação e tornam mensagens antigas inadequadas para nova autenticação.
Eu já defendi publicamente uma ideia que considero central em segurança digital: aumentar proteção não deveria significar criar fricção gratuita. Em integrações, isso significa automatizar a segurança no próprio desenho. Rotação de segredos, comparação segura de assinaturas, limitação de exposição dos logs e regras de expiração precisam funcionar sem pedir uma ação manual a cada evento.
Esse princípio conversa com recursos de identidade do signatário, biometria facial e outras camadas de autenticação. Uma coisa é produzir uma evidência forte de identidade. Outra é garantir que o evento que transporta o resultado dessa evidência chegue ao sistema correto sem ser alterado ou reaproveitado.
Retries, idempotência e eventos fora de ordem
Retry não é exceção. É parte do contrato de entrega. Se o endpoint estiver indisponível ou devolver erro, o provedor pode reenviar o evento. O intervalo entre tentativas deve crescer progressivamente, estratégia conhecida como backoff, para evitar sobrecarregar justamente um sistema que está tentando se recuperar. O receptor, por sua vez, precisa assumir que a mesma notificação pode chegar mais de uma vez.
A defesa é a idempotência. Grave um identificador único, como event_id, antes de executar efeitos irreversíveis. Se ele reaparecer, a aplicação reconhece que aquele evento já foi aceito. Isso evita liberar uma conta duas vezes, duplicar uma auditoria, disparar duas notificações ou repetir uma ação financeira. Em sistemas com integração via API, essa separação entre evento recebido e efeito aplicado reduz retrabalho e facilita investigação.
Eventos também podem chegar fora de ordem. Imagine uma validação que passa por pending, processing e approved. Se o evento approved for processado antes de um retry atrasado de processing, atualizar o banco cegamente pode fazer o estado andar para trás. A solução é trabalhar com versão, timestamp confiável, sequência do provedor ou regras explícitas de transição.
Confira também estes conteúdos relacionados:
- Entenda como APIs e webhooks automatizam fluxos de assinatura eletrônica.
- Veja como estruturar a validação de identidade em jornadas digitais.
- Conheça riscos de fraude em processos de assinatura eletrônica.
Reconciliação é o que separa entrega de estado
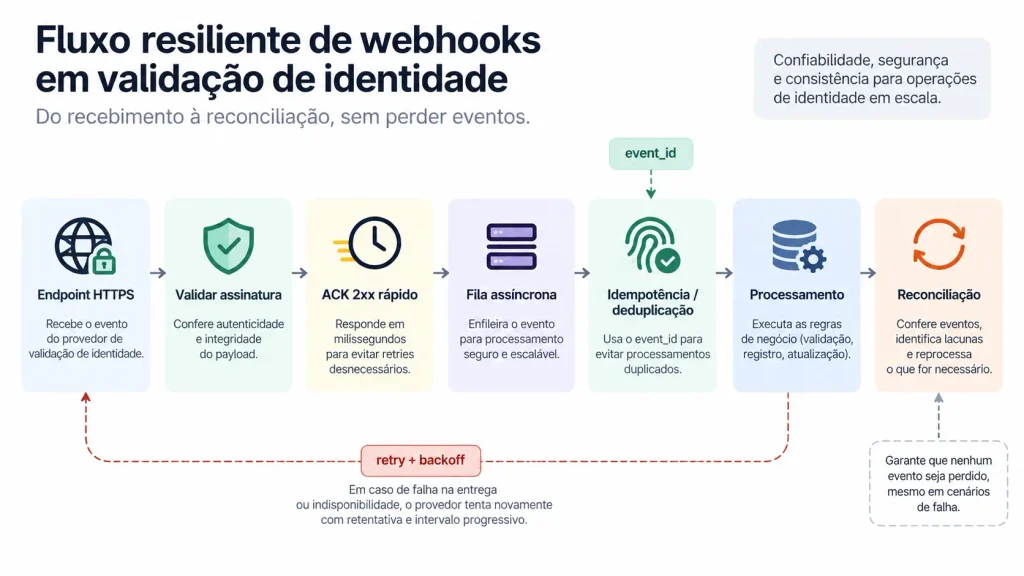
Receber todos os webhooks não significa que seu banco reflita o estado correto. Um evento pode falhar depois do ACK, uma fila pode ficar presa, uma regra pode rejeitar uma transição ou um deploy pode interromper workers. Por isso, sistemas maduros mantêm um registro de eventos e uma rotina de reconciliação que compara o histórico recebido com a fonte de verdade da validação.
O desenho que eu prefiro trata o webhook como sinal, não como verdade isolada. Se houver divergência importante, consulte o estado atual e corrija o sistema de forma controlada. Isso é especialmente relevante em operações ligadas a validação de documentos e assinatura de documentos, nas quais uma decisão equivocada pode repercutir em acesso, contratação, crédito ou formalização jurídica.
| Métrica | O que revela | Sinal de alerta |
|---|---|---|
| Taxa de sucesso | Eventos aceitos pelo endpoint | Queda súbita |
| Retries | Instabilidade ou rejeição | Crescimento contínuo |
| Duplicatas | Pressão sobre idempotência | Efeitos repetidos |
| Latência | Tempo entre emissão e processamento | Decisões atrasadas |
| Não reconciliados | Divergência entre eventos e estado | Fila persistente de inconsistências |
Cadastro, login e transação sensível exigem respostas diferentes
O mesmo resultado de identidade não precisa produzir a mesma reação em todo contexto. No cadastro, um evento aprovado pode liberar a criação da conta. No login, a resposta pode encerrar uma etapa adicional de autenticação. Em uma transação sensível, o resultado pode liberar a operação, exigir revisão humana ou bloquear temporariamente a ação. A arquitetura precisa separar o significado do evento da decisão de negócio.
| Cenário | Evento esperado | Ação recomendada |
|---|---|---|
| Cadastro | Identidade aprovada | Ativar conta e registrar evidência |
| Login | Verificação concluída | Encerrar step-up e liberar sessão |
| Transação sensível | Risco ou divergência | Segurar operação e aplicar política de revisão |
Essa proporcionalidade também aparece nas funcionalidades da ZapSign: controles diferentes fazem sentido para riscos diferentes. Forçar a mesma jornada para qualquer evento costuma elevar custo e latência sem melhorar a decisão. A arquitetura deve responder à pergunta certa: o que este resultado permite fazer agora?
Teste falhas antes de confiar na automação
O teste útil não é apenas enviar um evento válido e observar um 200. Simule assinatura inválida, segredo expirado, timeout, resposta 500, duplicata, atraso, evento fora de ordem e queda do worker. Depois verifique se o sistema reprocessa sem gerar efeitos duplicados. A maturidade aparece quando a falha deixa de ser surpresa e vira cenário conhecido.
Quando fundamos a ZapSign, tínhamos dois princípios bem claros: validade jurídica e simplicidade de uso precisavam caminhar juntas. Eu aplicaria a mesma régua aqui. Uma integração pode ter várias camadas de proteção e ainda assim ser compreensível para quem opera, monitora e investiga incidentes. Segurança que ninguém consegue operar tende a virar bypass, exceção ou dívida técnica.
Inclua alertas para aumento de retries, falhas de assinatura, latência acima do esperado e crescimento de eventos não reconciliados. Revise segredos periodicamente, teste rotação sem indisponibilidade e mantenha logs suficientes para auditoria, mas sem despejar dados pessoais ou credenciais. Para avaliar a proteção do restante do fluxo, vale relacionar essa arquitetura às práticas de segurança da ZapSign.
Webhooks confiáveis transformam validação em decisão operacional
O objetivo não é apenas “receber um POST”. É garantir que cada evento legítimo seja aceito, autenticado, processado uma única vez em termos de efeito, reconciliado com o estado real e observável pela equipe. Quando esse ciclo está bem desenhado, a validação deixa de ser uma etapa isolada e passa a acionar decisões em tempo quase real.
Se sua operação está estruturando um webhook de validação de identidade, trate retries, idempotência, segurança, ordem de eventos e reconciliação como partes da arquitetura desde o primeiro teste. Para levar esse tipo de verificação a produtos digitais com uma infraestrutura voltada ao mercado brasileiro, conheça o ID ZapSign.
Perguntas frequentes (FAQ)
É uma notificação HTTP assíncrona enviada quando uma verificação de identidade muda de estado ou é concluída. Em vez de consultar a API continuamente, o sistema recebe o evento e pode atualizar cadastro, login, revisão de risco ou outra etapa do fluxo. O webhook deve ser autenticado e processado de forma idempotente.
Duplicatas são esperadas quando existe retry. Se o emissor não recebe a confirmação esperada, pode reenviar o mesmo evento. O receptor precisa registrar um identificador único, como event_id, e impedir que a repetição gere um segundo efeito. A entrega pode repetir; a ação de negócio não deveria repetir.
Além de HTTPS, valide a assinatura da mensagem e a sua atualidade. Timestamp, nonce, janela máxima de aceitação e registro de identificadores já vistos ajudam a recusar mensagens antigas reapresentadas como novas. O segredo usado na assinatura também deve ser protegido e rotacionado com procedimento que não interrompa a integração.
Não é a melhor arquitetura. O endpoint deve validar o necessário, persistir o evento de forma segura e responder rapidamente. Processamentos pesados podem seguir em fila ou worker. Isso reduz timeouts e retries desnecessários, além de separar a disponibilidade do receptor da duração das regras de negócio executadas depois.
Reconciliação é a comparação entre os eventos recebidos e o estado atual da validação. Ela encontra casos em que o webhook foi aceito, mas o processamento posterior falhou, ficou atrasado ou produziu uma divergência. Uma rotina de reconciliação permite corrigir o estado sem depender de intervenção manual em cada incidente.

Getúlio Santos é CEO da ZapSign, advogado, entusiasta de tecnologia e empreendedor.