Uma boa validação de identidade não deveria estrear diretamente em produção: a sandbox de API e o playground existem para experimentar chamadas, respostas e decisões de risco antes que usuários reais dependam delas. O ganho não é apenas técnico. Testar cedo reduz retrabalho, evita integrações frágeis, encurta a homologação e revela se a experiência pensada pelo produto continua funcionando quando aparecem erros, exceções, latência e dados imperfeitos.
O playground é especialmente útil para uma primeira exploração: permite entender o comportamento de uma chamada antes de integrar tudo ao sistema. A sandbox vai além, porque permite reproduzir fluxos completos. Quem já trabalha com uma API de assinatura eletrônica conhece essa diferença: uma coisa é confirmar que um endpoint responde; outra é garantir que a aplicação inteira reage corretamente ao que ele devolve.
Resumo
- Use playground e sandbox para separar descoberta, integração e homologação.
- Teste cenários positivos, negativos e limítrofes, não apenas o “caminho feliz”.
- Valide autenticação, erros, webhooks, retries, idempotência, logs e diferenças para produção.
- Acompanhe latência, sucesso, erro, falsos positivos, falsos negativos e abandono.
- Só avance quando produto, tecnologia, risco e operação souberem como reagir às exceções.
Como homologar uma sandbox de API antes da produção
A homologação deve começar pela pergunta que a validação precisa responder. Em identidade digital, “o dado existe?” e “o dado pertence àquela pessoa?” são problemas diferentes. O NIST separa resolução, validação e verificação: é possível confirmar atributos e autenticidade de evidências e, ainda assim, precisar verificar a ligação entre a evidência e quem a apresenta. Essa separação ajuda a escrever casos de teste mais realistas.
Eu volto muito a uma pergunta simples: quem está do outro lado? No ID ZapSign, a ideia era transformar dúvidas complexas de identidade em consultas objetivas. Para mim, o teste começa aí: cada resposta da API precisa ter uma consequência clara no produto. Se o time recebe um resultado e não sabe se aprova, bloqueia ou pede uma etapa adicional, o problema não está resolvido.
1. Configure credenciais e dados de teste sem misturar ambientes
Crie credenciais exclusivas de homologação, defina quem pode acessá-las e mantenha produção fora desse fluxo. O mesmo cuidado vale para os dados. Uma jornada de verificação de identidade pode envolver CPF, telefone, documento ou biometria; portanto, o conjunto de testes precisa representar os casos esperados sem transformar a sandbox em depósito improvisado de dados reais.
A primeira rodada deve confirmar autenticação, permissões, formato de payload, campos obrigatórios, tipos, encoding e respostas. Depois, teste ausência de campo, tipo incorreto, valor fora do formato e credencial inválida. O objetivo não é “fazer funcionar” uma vez. É saber exatamente como a integração falha.
2. Valide respostas e erros como parte do contrato
Um erro previsível é muito mais fácil de operar do que uma resposta ambígua. A RFC 9457 padroniza detalhes de problemas em respostas HTTP para que clientes possam interpretar erros de maneira legível por máquina. Mesmo quando uma API adota outro formato, a lição é útil: código, mensagem, contexto e ação esperada precisam ser consistentes.
| Teste | O que observar | Decisão esperada |
|---|---|---|
| Cenário positivo | Resposta, tempo e dados retornados | Fluxo segue automaticamente |
| Cenário negativo | Erro ou resultado de não correspondência | Bloqueio, nova tentativa ou revisão |
| Caso limítrofe | Resposta incerta ou condição rara | Tratamento seguro e previsível |
| Falha técnica | Timeout, indisponibilidade ou erro transitório | Retry controlado ou fila |
Teste o que costuma quebrar, não apenas o caminho feliz
Se todos os testes usam dados perfeitos e conexões estáveis, a homologação está confortável demais. O NCSC recomenda testes negativos e fuzzing alinhados ao modelo de ameaças da aplicação. Traduzindo isso para a operação: envie entradas incompletas, inesperadas e fora do padrão; simule indisponibilidade; repita chamadas; altere a ordem de eventos; teste o que acontece quando o usuário abandona no meio.
Em uma jornada com reconhecimento facial, por exemplo, não basta medir quantas validações “passam”. É preciso observar falsos positivos, falsos negativos e reprocessamentos. Já em mecanismos como autenticação por OTP, o time precisa testar expiração, reenvio, tentativas sucessivas e o comportamento quando o código correto chega tarde.
Quando fundamos a ZapSign, tínhamos duas referências muito claras: validade jurídica e simplicidade de uso. Eu ainda acho essa régua útil para qualquer camada de segurança. Um controle pode ser tecnicamente forte e, ao mesmo tempo, estar mal calibrado se aumenta o abandono sem uma redução proporcional de risco. Segurança que ninguém consegue concluir também é falha de produto.
3. Coloque webhooks, retries e idempotência no centro da homologação
Muitas validações não terminam na primeira resposta. Um webhook pode informar o resultado depois, e a sua aplicação precisa estar preparada para receber o mesmo evento mais de uma vez, fora de ordem ou depois de uma falha temporária. A arquitetura de automação e integrações mostra por que o fluxo assíncrono deve ser tratado como parte do produto, e não como detalhe de infraestrutura.
Teste retries com limites claros e garanta idempotência sempre que uma repetição puder gerar consulta, cobrança ou mudança de estado duplicada. Registre identificadores de correlação, status e timestamps suficientes para reconstruir a sequência. Uma política de prevenção a fraudes perde valor quando o time não consegue distinguir uma tentativa maliciosa de um reprocessamento legítimo.
4. Compare sandbox e produção antes do corte
Sandbox não é produção em miniatura. Ela pode usar dados controlados, respostas previsíveis ou dependências simuladas. Por isso, o checklist precisa registrar as diferenças conhecidas: endpoints, credenciais, limites, disponibilidade de funcionalidades, comportamento de parceiros, latência e políticas de rate limit. Se essas diferenças não estão documentadas, o primeiro teste real acaba acontecendo com o cliente.
Também vale testar limites de uso e autenticação. Em fluxos que combinam camadas de validação, o produto pode decidir quando acionar uma verificação adicional em vez de aplicar a mesma intensidade a todos. Essa lógica precisa ser exercitada na sandbox com usuários de baixo, médio e alto risco, incluindo os caminhos de exceção.
Métricas de prontidão para colocar a integração no ar
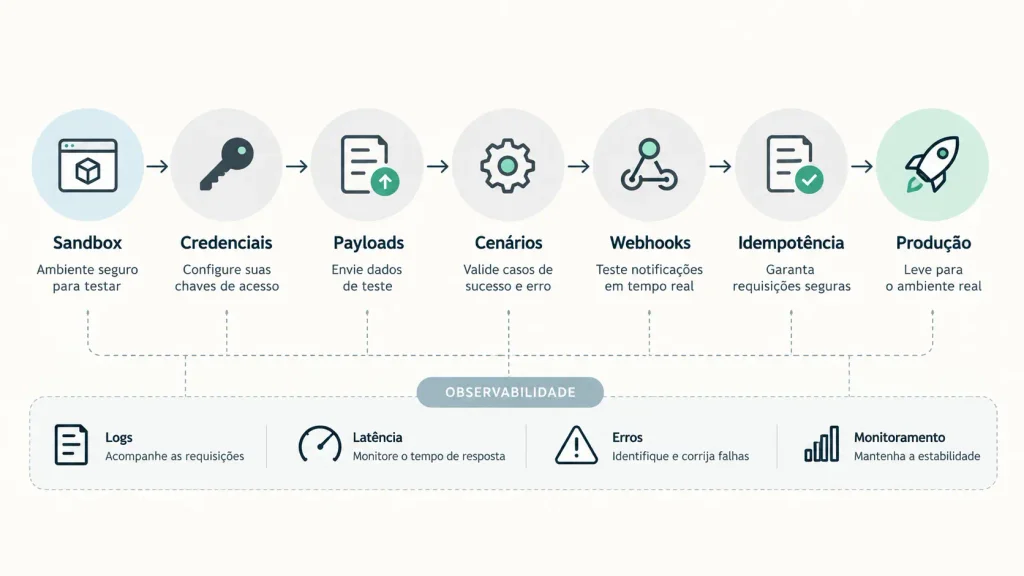
“A API respondeu 200” é uma métrica pobre de prontidão. Acompanhe latência por etapa, taxa de sucesso, taxa de erro técnico, distribuição de erros por causa, retries, duplicidades bloqueadas e tempo até a decisão. Para validações de identidade, acrescente falsos positivos, falsos negativos, reenvios, revisão manual e abandono. O desenho de validação do signatário ajuda a visualizar por que segurança e experiência precisam ser lidas juntas.
Eu acompanho tecnologia pelo efeito que ela produz no processo, e não pelo número de recursos que cabem em uma apresentação. Essa visão ficou ainda mais forte para mim trabalhando com biometria e reconhecimento facial: a tecnologia tem enorme potencial, mas exige responsabilidade com segurança e privacidade. Na homologação, isso significa medir precisão e experiência ao mesmo tempo, não escolher uma delas depois.
Defina critérios objetivos para o go-live. Por exemplo: erros conhecidos tratados, webhooks reconciliados, retries limitados, idempotência validada, logs pesquisáveis, dashboards disponíveis, rollback definido e responsáveis por incidentes nomeados. Se a solução faz parte de um fluxo de consentimento, um produto como o OneClick também mostra como integração e experiência podem caminhar juntas sem criar etapas desnecessárias.
Confira também estes conteúdos relacionados:
- Entenda quais camadas de segurança ajudam a proteger operações digitais.
- Conheça como verificações de antecedentes podem apoiar decisões de risco.
- Veja como a validação de identidade se conecta à cadeia de confiança digital.
Produção é o próximo ciclo de teste, não o fim deles
A homologação reduz incerteza, mas não elimina mudança. Novos padrões de fraude, alterações de integração, ajustes de produto e comportamento real dos usuários podem criar problemas que a sandbox não reproduziu. Por isso, produção precisa de monitoramento, alertas, amostragem de resultados e revisão periódica dos casos de teste. A prontidão não é um selo definitivo; é uma disciplina operacional.
Se a sua sandbox de API já provou que a integração lida bem com sucesso, erro, repetição, exceções e monitoramento, o próximo passo é testar uma infraestrutura de identidade em um fluxo real: conheça o ID ZapSign.
Perguntas frequentes (FAQ)
O playground serve para experimentar chamadas de maneira rápida, entender parâmetros e visualizar respostas antes de integrar. A sandbox é um ambiente mais amplo de homologação, no qual a equipe reproduz fluxos, autenticação, erros, webhooks e regras de negócio. Os dois se complementam: o playground acelera a descoberta e a sandbox testa o comportamento da solução integrada.
Teste pelo menos sucesso, recusa, dados inválidos, campos ausentes, credenciais incorretas, timeout, indisponibilidade, repetição de chamadas, eventos duplicados e casos limítrofes. Em validação de identidade, inclua também falsos positivos, falsos negativos e abandono. O objetivo é saber como a aplicação reage quando algo foge do fluxo ideal, não apenas provar que o endpoint funciona.
Porque integrações assíncronas podem receber eventos atrasados, repetidos ou fora da ordem esperada. A sandbox permite verificar se a aplicação confirma o recebimento, reprocessa falhas de modo controlado e evita efeitos duplicados. Sem esse teste, um retry legítimo pode virar duas consultas, duas cobranças ou duas mudanças de estado, criando um problema operacional difícil de rastrear.
Não existe uma única métrica. Combine latência, taxa de sucesso, taxa de erro técnico, retries, duplicidades bloqueadas, tempo de decisão, abandono e volume de revisão manual. Quando houver classificação de identidade, acompanhe também falsos positivos e falsos negativos. A integração está mais madura quando os indicadores têm limites definidos e existe uma ação prevista para cada desvio relevante.
Não. A sandbox reduz riscos conhecidos, mas não reproduz perfeitamente tráfego, usuários, dependências e padrões de fraude reais. Depois do go-live, monitore erros, latência, abandono, qualidade das decisões e comportamento dos webhooks. Use incidentes e exceções reais para atualizar os casos de teste e repetir a homologação sempre que a integração ou as regras de risco mudarem.

Getúlio Santos é CEO da ZapSign, advogado, entusiasta de tecnologia e empreendedor.