O processo de KYC no comércio eletrônico a prazo deve confirmar quem está comprando antes que o risco financeiro seja assumido: KYC para e-commerce organiza identificação, validação e decisão, enquanto verificação de identidade transforma dados declarados em evidências suficientes para sustentar que aquela identidade existe e pertence à pessoa presente na jornada.
Em crediário próprio ou BNPL, o objetivo não é criar um cadastro pesado. É reduzir fraude sem derrubar aprovação, conversão e velocidade de checkout.
O ponto de partida é simples: quanto maior a consequência de uma aprovação errada, maior deve ser a confiança exigida. Uma compra pequena, com cadastro coerente e histórico regular, pode seguir com verificações silenciosas. Já uma primeira compra de valor alto, com divergências cadastrais ou sinal de risco no telefone, merece uma camada adicional antes da liberação do crédito.
Resumo
- KYC no e-commerce a prazo deve ser calibrado pelo risco da compra e da identidade.
- CPF, telefone e consistência cadastral podem formar a primeira camada de verificação.
- Documento, selfie e biometria funcionam melhor como step-up do que como barreira universal.
- A política precisa medir fraude e conversão ao mesmo tempo.
Como estruturar o KYC para e-commerce por risco no checkout?
O primeiro erro é tratar toda compra a prazo como se tivesse o mesmo risco. Não tem. Uma regra bem desenhada começa identificando o momento em que a empresa realmente passa a assumir exposição: criação da conta, pedido de aumento de limite, primeira compra parcelada, alteração de telefone, troca de endereço ou tentativa de usar um meio de pagamento diferente do histórico.
Essa lógica é coerente com a abordagem baseada em risco defendida pelo FATF: a qualidade do processo depende não apenas de coletar dados, mas de entender quais informações são verificadas e quais evidências precisam ser mantidas. Para um decisor, isso muda a pergunta. Em vez de “quantas etapas de KYC teremos?”, a questão passa a ser “qual risco cada etapa reduz?”.
1. Colete o mínimo e valide relações entre os dados
Nome, CPF e telefone podem ser suficientes para iniciar a análise em muitas jornadas, mas dado válido não significa identidade provada. Um CPF pode existir e um telefone pode estar ativo sem pertencerem à mesma pessoa. Por isso, faz sentido cruzar atributos e verificar coerência, como no fluxo de CPF e telefone. O mesmo raciocínio vale para sinais de SIM swap ou para number verification quando a linha telefônica participa da autenticação.
No ID ZapSign, eu voltei a uma pergunta que considero básica para qualquer produto digital: quem está do outro lado? A ideia de transformar perguntas de identidade, como vínculo entre CPF e telefone, troca recente de chip ou correspondência entre selfie e documento, em verificações objetivas mostra por que KYC funciona melhor quando cada consulta responde a uma decisão concreta.
Documento e selfie devem entrar como step-up, não como ritual
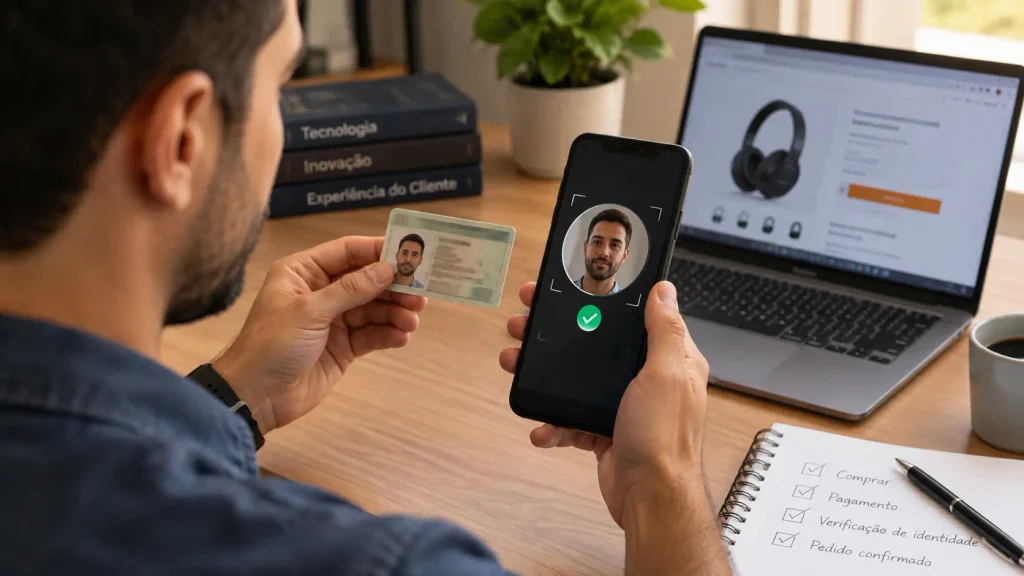
Exigir documento e selfie de todo comprador pode parecer a opção mais segura, mas também pode aumentar abandono, custo e falsos positivos sem necessidade. O melhor cenário é progressivo.
Cadastros coerentes seguem com baixa fricção; divergências, compras de valor elevado, primeira operação relevante ou sinais de fraude recebem step-up. Nesse ponto, selfie com documento, biometria facial e liveness no KYC passam a responder perguntas específicas, em vez de existir apenas para “endurecer” o checkout.
O modelo de identity proofing do GOV.UK mostra bem essa progressão: é possível reunir evidência, validar sua autenticidade, verificar o histórico da identidade, avaliar risco de fraude e confirmar que a identidade pertence ao solicitante, aumentando a confiança ao longo do processo. Em e-commerce, a consequência prática é clara: nem toda compra precisa do mesmo nível de prova.
| Situação | Resposta sugerida | Objetivo |
|---|---|---|
| Cadastro coerente e baixo risco | Aprovação automática | Preservar conversão |
| Divergência moderada | Documento ou selfie como step-up | Aumentar confiança |
| Forte sinal de fraude | Revisão ou bloqueio | Conter perda |
2. Transforme as checagens em decisão operacional
Verificação sem regra de decisão apenas acumula sinais. O checkout precisa saber o que aprova, o que encaminha para revisão e o que bloqueia. Uma API para KYC ajuda quando devolve resultados que podem ser incorporados ao motor de risco, enquanto o conceito de KYC modular permite adicionar novas camadas sem reconstruir a jornada inteira.
Eu tenho uma preferência clara por segurança que protege sem atrapalhar. Quando falamos publicamente sobre o uso de sinais de rede para combater fraude de identidade, o ganho estava justamente em reforçar a confiança sem criar uma nova etapa visível para todo usuário. Em crediário e BNPL, esse princípio é valioso: aumentar fricção só quando o risco justifica.
Confira também estes conteúdos relacionados:
- Entenda como reconhecer sinais de fraude de identidade sintética.
- Veja como modular verificações conforme o nível de risco.
- Entenda como automatizar validações de cadastro por API.
Monitoramento e KPIs mostram se a proteção está bem calibrada
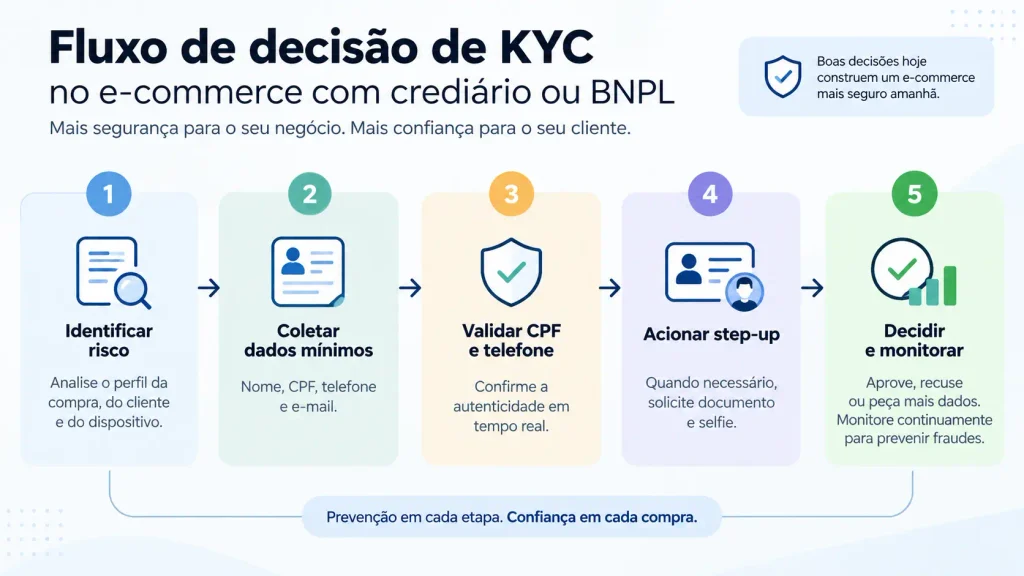
O KYC não termina na aprovação. Depois da compra, vale observar alterações cadastrais, tentativas repetidas, mudança de telefone, chargebacks, fraude confirmada e padrões incomuns de uso. Em uma operação de crediário próprio, uma conta que muda dados de contato antes de novas compras pode merecer reavaliação. Em BNPL, múltiplas operações próximas podem justificar uma nova decisão de risco.
O volume do mercado reforça a necessidade de calibração. Segundo o levantamento do CFPB, 21,2% dos consumidores analisados usaram BNPL em 2022 e 63% dos usuários tiveram empréstimos simultâneos em algum momento do ano. A lição para produto não é copiar uma política de outro mercado, mas reconhecer que parcelamento rápido exige controles que acompanhem escala e recorrência.
| KPI | O que revela |
|---|---|
| Taxa de aprovação | Se a régua está liberando clientes legítimos |
| Conversão do checkout | Quanto atrito a verificação adiciona |
| Tempo de verificação | Impacto da análise na experiência |
| Fraude e chargeback | Efetividade financeira dos controles |
| Falso positivo | Clientes legítimos afetados pela régua |
Esses indicadores precisam ser lidos juntos. Derrubar fraude às custas de reprovar bons clientes não é necessariamente sucesso. O mesmo vale para maximizar conversão aceitando perdas crescentes. O desenho deve ser revisado conforme comportamento, produto, ticket, fraude e experiência mudam.
Uma boa régua de identidade protege o crédito sem travar a compra
Crediário e BNPL exigem velocidade, mas velocidade sem identidade confiável transfere o problema para fraude, cobrança e atendimento. O melhor desenho usa dados mínimos, valida relações entre atributos, adiciona documento e selfie apenas quando necessário, decide com regras claras e continua monitorando o risco depois da aprovação.
Se o seu produto precisa colocar KYC para e-commerce dentro do checkout com verificações proporcionais, vale a pena conhecer o ID ZapSign.
Perguntas frequentes (FAQ)
KYC para e-commerce é o conjunto de verificações usadas para identificar o comprador, validar se os dados pertencem àquela pessoa, avaliar sinais de risco e decidir se uma compra ou concessão de crédito pode seguir. Em jornadas de crediário ou BNPL, o nível de verificação deve acompanhar o risco da operação.
Não necessariamente. Documento e selfie fazem mais sentido quando existem sinais que justificam maior confiança, como divergência cadastral, primeira operação de valor alto ou comportamento incomum. Aplicar a mesma exigência a todos pode aumentar abandono e custo sem gerar ganho proporcional de segurança.
Um fluxo inicial pode trabalhar com nome, CPF, telefone e consistência cadastral, desde que a coleta seja adequada à finalidade. Quando o risco aumenta, outras evidências podem entrar, como documento, selfie, biometria, prova de vida e sinais associados ao telefone ou ao comportamento da conta.
A melhor estratégia é combinar verificações silenciosas com step-up. Cadastros de baixo risco seguem por uma jornada curta; casos com divergências recebem controles adicionais. Depois, a empresa compara fraude, aprovação, conversão, tempo de verificação e falso positivo para ajustar a régua com base em resultado real.
Os principais indicadores são taxa de aprovação, conversão do checkout, tempo de verificação, fraude confirmada, chargeback e falso positivo. Dependendo da operação, também vale acompanhar revisão manual, abandono por etapa e custo por verificação. A leitura conjunta evita otimizar segurança sacrificando clientes legítimos.

Getúlio Santos é CEO da ZapSign, advogado, entusiasta de tecnologia e empreendedor.