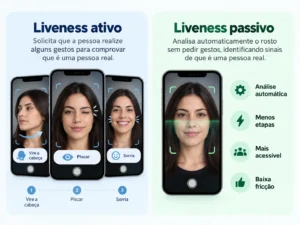
Em processos de verificação KYC, a diferença entre liveness ativo e passivo está na forma de comprovar que uma pessoa real está diante da câmera. O método ativo solicita movimentos, como virar a cabeça ou piscar. O passivo analisa automaticamente características da captura facial, sem exigir gestos específicos.
Ambos procuram impedir fraudes com fotografias, vídeos e outras falsificações, mas apresentam diferenças de experiência, acessibilidade e implementação. A escolha adequada depende do risco da operação, da capacidade técnica da solução e do impacto da verificação sobre o usuário.
O desafio não é simplesmente adicionar biometria a um cadastro. É construir um processo que diferencie clientes legítimos de tentativas de fraude sem transformar cada autenticação em um obstáculo. Uma empresa pode investir em controles sofisticados e, ainda assim, perder conversões por exigir etapas desnecessárias. Segurança e facilidade de uso precisam ser avaliadas juntas.
Resumo
- O liveness ativo solicita ações específicas para verificar a presença humana.
- O liveness passivo analisa sinais biométricos automaticamente durante a captura.
- A segurança depende da qualidade do algoritmo e da resistência aos ataques.
- APCER, BPCER, tempo de validação e abandono ajudam a avaliar o desempenho.
- A escolha deve considerar o risco, a acessibilidade e a proteção dos dados pessoais.
Como funciona a tecnologia de liveness?
A tecnologia de prova de vida procura distinguir a captura de um rosto humano presente fisicamente de uma tentativa de apresentar sua reprodução ao sistema. Ela pertence ao conjunto de mecanismos de detecção de ataques de apresentação, conhecido pela sigla PAD. É uma diferença que altera a qualidade da autenticação: reconhecer características faciais não significa necessariamente comprovar que a imagem veio de uma pessoa presente naquele instante.
Considere alguém tentando abrir uma conta com o documento de outra pessoa. Um sistema pode identificar correspondência entre a fotografia apresentada e a imagem cadastrada, mas isso não garante que a câmera esteja capturando o titular verdadeiro. O liveness acrescenta uma verificação da presença humana. Para confirmar a identidade, ainda são necessárias outras evidências, como a comparação biométrica com uma referência confiável.
Liveness ativo: a participação direta do usuário
No método ativo, o sistema solicita uma sequência de ações durante a captura. Pode pedir que a pessoa olhe para determinados lados, aproxime o rosto ou execute movimentos específicos. O algoritmo observa a resposta e verifica se ela é compatível com o desafio apresentado. Essa interação pode dificultar determinadas tentativas de reprodução previamente preparadas. Entretanto, acrescenta instruções à jornada e exige que o usuário consiga interpretá-las e executá-las. Uma pessoa com limitação motora ou utilizando um celular antigo pode encontrar dificuldades que nada têm a ver com fraude.
Liveness passivo: análise sem gestos solicitados
No método passivo, o sistema examina automaticamente sinais da captura, como características visuais, textura, iluminação e outros indícios disponíveis ao modelo utilizado. A pessoa normalmente precisa apenas posicionar o rosto diante da câmera, sem executar uma sequência de desafios. A vantagem é reduzir etapas perceptíveis. Um cliente que está finalizando um cadastro pode concluir a verificação sem interromper o raciocínio para seguir comandos.
Mas simplicidade não garante precisão: a eficácia depende dos testes realizados com ataques representativos, das condições de captura e da tecnologia empregada. Na ZapSign, tínhamos dois princípios claros: oferecer validade jurídica e uma experiência simples. Continuo defendendo essa combinação porque acrescentar barreiras sem avaliar o benefício real pode prejudicar justamente quem deveria ser protegido.
Quais são as diferenças entre liveness ativo e passivo?
A comparação entre liveness ativo e passivo precisa ir além da presença ou ausência de movimentos. Os métodos também diferem no esforço exigido do usuário, nas possibilidades de acessibilidade e na maneira como respondem a determinados ataques. Não existe justificativa técnica para declarar um deles universalmente superior. O desempenho real precisa ser demonstrado.
| Critério | Liveness ativo | Liveness passivo |
|---|---|---|
| Captura | Solicita gestos ou respostas. | Analisa a captura automaticamente. |
| Experiência | Exige participação adicional. | Geralmente apresenta menos etapas. |
| Acessibilidade | Pode criar dificuldades motoras ou cognitivas. | Reduz a exigência de movimentos específicos. |
| Segurança | Verifica respostas a desafios. | Identifica indícios de apresentação artificial. |
| Risco operacional | Erros na execução dos comandos. | Dependência da qualidade da captura. |
| Aplicação | Fluxos que justificam interação adicional. | Jornadas que priorizam baixa fricção. |
Imagine um marketplace validando milhares de novos vendedores. Solicitar movimentos para todos pode aumentar a duração do cadastro e as solicitações de suporte. Uma análise passiva bem testada pode ser mais conveniente. Já uma tentativa suspeita de alteração de dados bancários pode justificar desafios adicionais. O risco da transação, e não apenas o nome da tecnologia, deve orientar a escolha.
Qual método oferece mais segurança contra fraudes e deepfakes?
Movimentos solicitados não representam garantia de proteção superior. Da mesma forma, uma verificação silenciosa não é necessariamente menos segura. Deepfakes, reproduções de vídeo, máscaras e ataques que injetam imagens diretamente no fluxo digital apresentam características diferentes. Uma ferramenta eficaz contra uma fotografia impressa pode não responder igualmente bem a uma manipulação sofisticada.
As exigências técnicas do NIST estabelecem PAD para reconhecimento facial nos sistemas abrangidos e indicam critérios específicos de resistência a ataques. Isso não significa que qualquer produto com prova de vida esteja automaticamente em conformidade com o padrão. Também é necessário avaliar a segurança do dispositivo e a integridade dos dados recebidos. O problema de uma arquitetura baseada em uma única confirmação é criar confiança excessiva em uma evidência isolada.
A fraude de identidade sintética, por exemplo, pode combinar informações verdadeiras e inventadas. Mesmo uma captura genuína não comprova, isoladamente, que todos os atributos declarados pertencem à pessoa.
Como medir APCER e BPCER?
Dois indicadores permitem avaliar a capacidade de um sistema PAD de distinguir tentativas fraudulentas de apresentações legítimas:
- APCER: proporção de apresentações de ataque incorretamente classificadas como genuínas, dentro de uma categoria de ataques testados.
- BPCER: proporção de apresentações biométricas legítimas incorretamente classificadas como ataques.
Uma APCER elevada indica vulnerabilidade aos ataques avaliados. Uma BPCER elevada sinaliza dificuldades impostas aos usuários legítimos. Essas métricas precisam ser analisadas juntas, com conjuntos de teste representativos. Não devem ser confundidas com as taxas de correspondência facial, que avaliam outra parte da autenticação.
Onde aplicar o liveness em KYC, onboarding e assinaturas?
O uso mais inteligente da prova de vida acontece quando ela responde a um risco específico. Em vez de inserir biometria indistintamente em toda interação, vale identificar os momentos em que uma identidade falsa poderia produzir consequências financeiras, operacionais ou jurídicas relevantes.
Cadastro e onboarding digital
Na abertura de contas, o liveness pode complementar a validação documental e o reconhecimento facial. Uma jornada de KYC para e-commerce, por exemplo, pode exigir mais evidências quando uma primeira compra envolve crédito elevado ou inconsistências cadastrais. Essa abordagem preserva a fluidez de operações comuns e concentra verificações adicionais nos casos que exigem investigação. Também evita que a equipe trate toda falha de captura como tentativa de fraude.
Assinaturas eletrônicas e autenticação
Nos contratos, a preocupação envolve demonstrar quem participou da operação e quais evidências sustentam a assinatura. A assinatura com reconhecimento facial pode combinar identificação e prova de vida, enquanto outros mecanismos registram a manifestação de vontade e a integridade do documento.
A ZapSign oferece diferentes métodos na solução de identidade do signatário, permitindo adequar a autenticação ao contexto. Essa distinção é relevante porque a assinatura eletrônica não depende de um único método biométrico para existir ou produzir efeitos jurídicos. O tutorial oficial abaixo apresenta a configuração do reconhecimento facial na plataforma. Ele complementa a discussão mostrando como uma camada biométrica pode participar de um fluxo de assinatura.
Como escolher a solução sem prejudicar a experiência?
Eu defendi publicamente o uso da infraestrutura de telefonia para reforçar a verificação de signatários sem acrescentar fricção à jornada. A mesma lógica orienta minha leitura sobre biometria: antes de exigir outro gesto do cliente, vale verificar se o sistema consegue obter evidências suficientes com menos interação. Para tomar essa decisão, jurídico, tecnologia e produto precisam trabalhar com critérios compartilhados. Uma solução aparentemente barata por verificação pode se tornar cara quando aumenta o abandono ou exige muitas análises manuais.
- Classifique o risco: diferencie cadastros comuns de operações financeiras ou contratuais sensíveis.
- Teste os ataques relevantes: considere fotos, vídeos, máscaras, deepfakes e manipulações digitais.
- Avalie dispositivos reais: inclua celulares antigos, iluminação variável e conexões instáveis.
- Defina alternativas acessíveis: ofereça revisão ou outro procedimento para quem não consegue concluir a captura.
- Compare os custos totais: considere validações, tentativas repetidas, suporte e abandono.
| Indicador | O que revela | Decisão apoiada |
|---|---|---|
| APCER | Aceitação indevida de ataques. | Reforçar a proteção. |
| BPCER | Rejeição de capturas legítimas. | Ajustar a sensibilidade. |
| Tempo de validação | Duração da etapa biométrica. | Reduzir atrasos. |
| Taxa de abandono | Jornadas iniciadas e não concluídas. | Investigar a fricção. |
| Revisão manual | Casos encaminhados à equipe. | Dimensionar a operação. |
Os testes também devem incluir iluminação insuficiente, reflexos, qualidade da câmera e diversidade de características faciais. Medir somente a aprovação média pode esconder dificuldades concentradas em determinados grupos. Uma implementação madura acompanha essas diferenças antes de ampliar a operação.
Como a LGPD afeta a coleta de biometria facial?
Adicionar prova de vida significa assumir responsabilidades sobre informações sensíveis. A LGPD estabelece regras específicas para o tratamento de dados biométricos vinculados a pessoas naturais, incluindo hipóteses legais, finalidade, necessidade e proteção dos titulares.
Não basta afirmar que a biometria aumenta a segurança. A organização precisa determinar quais informações coleta, por quanto tempo as mantém, quem pode consultá-las e como responde a incidentes. Uma câmera que captura mais dados do que a finalidade exige pode ampliar a exposição sem oferecer benefício proporcional.
Também convém separar a prova de vida da validade contratual. O contrato com biometria facial deve ser analisado dentro do conjunto de evidências e dos requisitos jurídicos aplicáveis. A prova de vida fortalece a verificação, mas não substitui todos os elementos necessários à formalização.
Confira também estes conteúdos relacionados:
- Entenda como a prova de vida funciona nas assinaturas digitais.
- Conheça os critérios de reconhecimento facial aplicados às assinaturas.
- Entenda quando a assinatura eletrônica substitui o reconhecimento de firma.
Segurança eficiente exige controles proporcionais ao risco
A melhor decisão sobre liveness ativo e passivo não nasce de uma preferência tecnológica. Ela resulta da comparação entre resistência a fraudes, inclusão, custos e capacidade operacional. O método passivo pode favorecer jornadas rápidas, enquanto desafios ativos podem complementar verificações selecionadas. Nenhum deles dispensa testes, governança e outras evidências de identidade.
Para empresas que precisam integrar essas verificações aos seus produtos, é preciso conhecer o ID ZapSign, uma solução de infraestrutura de identidade que permite estruturar verificações conforme as necessidades de cada operação.
Perguntas frequentes (FAQ)
O liveness ativo solicita movimentos ou respostas durante a verificação facial, enquanto o passivo analisa automaticamente os sinais da captura. Ambos procuram identificar tentativas de apresentação falsa. O primeiro acrescenta desafios explícitos; o segundo tende a reduzir a interação necessária. A segurança depende dos testes e da implementação de cada tecnologia, não apenas dessa classificação.
Não necessariamente. Uma solução passiva bem desenvolvida pode apresentar excelente resistência a determinados ataques. O desempenho depende dos algoritmos, dos dispositivos, das condições de captura e dos tipos de fraude avaliados. Para comparar fornecedores, solicite resultados de testes independentes ou tecnicamente documentados, incluindo APCER e BPCER, em vez de presumir que a exigência de movimentos representa proteção superior.
A prova de vida procura determinar se a captura biométrica foi realizada de uma pessoa viva e presente. Ela não confirma, isoladamente, o nome ou os demais dados declarados. Para verificar a identidade, pode ser necessário comparar o rosto capturado com uma referência confiável e validar documentos, dados cadastrais e outros sinais. Confundir presença humana com identidade comprovada cria uma lacuna de segurança.
O liveness pode identificar indícios de capturas manipuladas, reproduções artificiais ou respostas incompatíveis com uma apresentação humana legítima. Entretanto, a eficácia varia conforme o ataque e a tecnologia utilizada. Alguns golpes tentam substituir digitalmente o sinal recebido pelo sistema, o que exige mecanismos adicionais de integridade e proteção do fluxo. Nenhuma solução deve prometer proteção absoluta contra todas as falsificações.
A escolha depende da sensibilidade do documento, do perfil dos signatários e das evidências necessárias. Para jornadas frequentes e de menor risco, uma solução passiva devidamente testada pode reduzir etapas. Para operações que exigem verificações adicionais, desafios ativos podem ser considerados. É recomendável avaliar também a acessibilidade, a taxa de abandono, a privacidade, o custo por validação e a integração com outros mecanismos de autenticação.

Getúlio Santos é CEO da ZapSign, advogado, entusiasta de tecnologia e empreendedor.