Em fluxos de KYC e outras operações sensíveis, uma Idempotency-Key em API garante que repetir a mesma solicitação preserve o efeito pretendido, em vez de criar um novo registro, disparar uma segunda consulta ou cobrar duas vezes. A lógica é simples: o cliente gera uma chave única antes da primeira tentativa e reutiliza exatamente essa chave quando precisa repetir a operação por timeout, queda de conexão ou resposta perdida.
O problema não é o retry. O problema é repetir uma ação com efeito colateral sem saber se a primeira tentativa terminou. Em uma integração por API, isso pode significar criar dois clientes, duas ordens, duas validações ou duas cobranças para uma única intenção do usuário. A idempotência cria uma memória operacional entre cliente e servidor: “esta ação já foi recebida; não execute de novo sem necessidade”.
Resumo
- A Idempotency-Key permite repetir operações sem multiplicar seus efeitos.
- A mesma chave deve ser reutilizada apenas no retry da mesma operação e do mesmo payload.
- O servidor precisa armazenar chave, fingerprint, estado e resposta por um período definido.
- Timeouts, concorrência, conflitos e expiração precisam ser testados antes da produção.
Por que a Idempotency-Key em API protege operações com efeito colateral?
GET não deveria criar um novo efeito toda vez que é repetido. Já um POST que cria um recurso ou inicia uma cobrança pode. A RFC 9110 define PUT, DELETE e os métodos seguros como idempotentes e explica que requisições idempotentes podem ser repetidas após determinadas falhas de comunicação sem mudar o efeito pretendido. Para POST e PATCH, essa segurança precisa ser construída pela aplicação quando a operação não é naturalmente idempotente.
Na minha visão, esse tipo de mecanismo é bom quando desaparece para quem usa o produto. Tenho defendido na ZapSign uma ideia recorrente: tecnologia complexa precisa virar uma experiência simples, sem transferir a complexidade para o usuário. Se uma pessoa toca uma vez em “pagar”, “validar” ou “criar”, o sistema deveria tratar aquela intenção como uma única operação, mesmo que a infraestrutura precise repetir chamadas internamente.
Essa mesma preocupação aparece em uma API de assinatura digital: a integração não pode confundir falha de comunicação com autorização para executar novamente uma ação sensível. Resiliência não é repetir tudo. É saber o que pode ser repetido, em quais condições e com qual evidência.
Como gerar e reutilizar uma Idempotency-Key?
A chave deve nascer antes da primeira tentativa e acompanhar toda a vida daquela operação. Para cada nova operação, gere uma nova chave. Em caso de retry, mantenha a anterior. A RFC 9562 descreve o UUIDv4 como identificador produzido a partir de números aleatórios ou pseudoaleatórios e permite 122 bits destinados aos campos aleatórios, o que o torna uma opção prática para chaves com alta variabilidade.
- Gere uma chave única no cliente antes da primeira chamada.
- Envie a chave junto da operação que pode produzir efeito colateral.
- Persista a chave no servidor quando a solicitação entrar em processamento.
- Associe à chave um fingerprint do payload e o estado da execução.
- Se houver retry, reutilize a mesma chave somente com o mesmo conteúdo.
- Depois da conclusão, devolva a resposta já registrada em vez de executar tudo novamente.
A arquitetura de API de assinatura eletrônica ajuda a visualizar a diferença entre solicitar uma ação e consultar o seu estado. Idempotência não deve virar atalho para polling. Se você quer saber se um recurso foi criado, assinado, validado ou pago, use o endpoint de consulta correspondente. Não transforme a repetição de POST ou PATCH em método de leitura.
A mesma chave não pode significar duas intenções diferentes
Chave sem validação de payload é proteção incompleta. Se o cliente envia a mesma Idempotency-Key com valor, CPF, produto ou destinatário diferente, o servidor precisa perceber que não se trata do mesmo retry. Uma estratégia comum é calcular um fingerprint com os campos relevantes da requisição e comparar esse valor nas repetições. Se chave e fingerprint coincidirem, reaproveite o resultado. Se divergirem, rejeite a nova solicitação.
Esse princípio combina com o que defendemos em validação de identidade: confiança não vem de um único sinal isolado. Uma chave igual prova que o identificador foi reutilizado, mas não prova sozinha que a intenção permaneceu igual. O payload também precisa entrar na decisão.
| Situação | Chave | Payload | Resposta esperada |
|---|---|---|---|
| Primeira tentativa | Nova | Novo | Processar normalmente |
| Retry após timeout | Mesma | Igual | Retornar resultado anterior ou acompanhar processamento |
| Reuso indevido | Mesma | Diferente | Recusar por conflito sem executar nova operação |
| Nova operação legítima | Nova | Novo ou igual | Processar como nova intenção |
Armazenar chave e resposta é parte da regra, não detalhe de infraestrutura
Uma implementação idempotente precisa guardar mais do que a string da chave. O registro deveria conter, pelo menos, o identificador do cliente, o endpoint, o fingerprint do payload, o status da operação, a resposta reaproveitável e a data de expiração. Sem esse contexto, duas operações de clientes diferentes podem colidir logicamente ou uma chave pode reaparecer depois que o servidor já perdeu a memória da primeira execução.
Eu prefiro pensar nisso como governança de operação. Quando lançamos o ID ZapSign, a premissa pública era transformar perguntas complexas de identidade em respostas objetivas via API. Para sustentar essa simplicidade na ponta, a infraestrutura precisa ser previsível por trás. É aqui que mecanismos de controle deixam de ser detalhe de engenharia e passam a proteger custo, experiência e confiança.
O TTL, ou tempo de vida do registro, deve refletir a realidade daquela operação. Curto demais, ele permite que um retry tardio vire uma nova execução. Longo demais, aumenta armazenamento e retenção sem necessidade. Em jornadas com liveness e KYC, cobranças por consulta ou criação de recursos, a política precisa ser documentada e revista conforme latência, comportamento dos clientes e janela real de retry.
Confira também estes conteúdos relacionados:
- Entenda como a ZapSign API conecta sistemas, documentos, webhooks e automações.
- Veja como uma API de assinatura digital organiza autenticação, erros e observabilidade.
- Entenda como o KYC modular ajusta verificações conforme risco, custo e experiência.
Como tratar concorrência, 409 e 422 sem criar uma nova duplicidade?
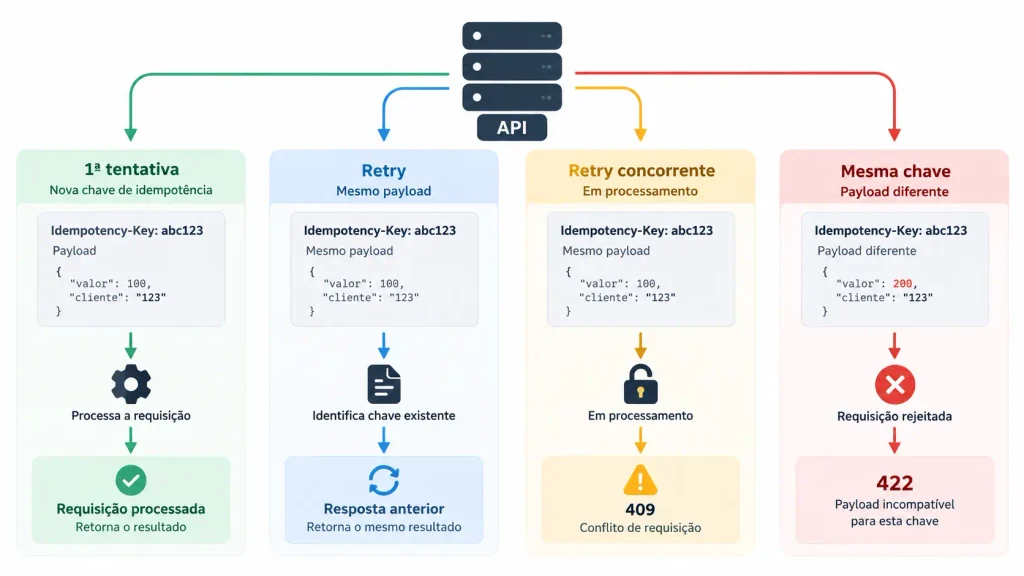
Existe uma diferença relevante entre repetir uma chamada depois que a primeira terminou e repetir enquanto ela ainda está em processamento. No segundo caso, devolver imediatamente o resultado anterior pode ser impossível porque ele ainda não existe. O servidor precisa bloquear execução concorrente da mesma intenção e sinalizar que aquela chave já está em andamento. Em muitos desenhos, um conflito 409 comunica exatamente esse estado temporário.
Já quando a chave é reaproveitada com payload diferente, o problema muda: não existe apenas concorrência, existe inconsistência. Um 422 pode indicar que o conteúdo não corresponde à operação originalmente associada àquela chave. O cliente não deve trocar o payload e insistir. Deve corrigir a intenção, gerar uma nova chave quando for realmente uma nova operação e preservar a trilha do que aconteceu.
Esse cuidado se aproxima da lógica de governança em APIs: estados diferentes precisam gerar respostas diferentes. “Já estou processando”, “você mudou a operação” e “houve falha temporária” não são o mesmo problema. Quando tudo vira erro genérico, o retry deixa de ser estratégia de resiliência e vira gerador de risco.
O teste decisivo acontece quando a resposta some
O cenário mais valioso não é a chamada que funciona. É aquela em que o servidor conclui a operação, mas o cliente recebe timeout antes da resposta. Esse é o momento em que sistemas sem idempotência costumam duplicar efeitos. O teste deve simular perda de resposta, conexão interrompida, retry automático, duas chamadas simultâneas, reuso com payload diferente, chave expirada e resposta de erro persistida.
Em uma operação de pagamento, a segunda tentativa não pode significar uma segunda cobrança. Em uma API de identidade, não deveria disparar uma segunda consulta tarifada quando o objetivo era apenas recuperar o resultado da primeira. Em criação de recursos, não pode produzir dois registros. Essa lógica vale também para identificação do signatário e outras jornadas em que uma ação técnica gera consequência jurídica, financeira ou operacional.
| Teste | O que validar | Falha que revela |
|---|---|---|
| Timeout após processamento | Retry devolve o mesmo efeito | Duplicidade silenciosa |
| Duas chamadas simultâneas | Somente uma executa | Corrida de concorrência |
| Mesmo key, payload diferente | Operação é recusada | Reuso indevido |
| Chave expirada | Política é previsível | TTL mal calibrado |
Idempotência boa reduz custo, mas também melhora governança
Evitar uma cobrança duplicada é o efeito mais visível. O ganho maior aparece quando logs, métricas e alertas passam a mostrar quantas chamadas foram repetidas, quantas duplicidades foram evitadas, quantas respostas foram reaproveitadas, quais chaves entraram em conflito e onde os timeouts se concentram. Esses dados ajudam a separar problemas de cliente, rede, processamento e regra de negócio.
Segurança também precisa ser proporcional. A ZapSign já trabalha essa lógica ao permitir diferentes níveis de validação e ao reforçar a cadeia de confiança como Autoridade Certificadora. Em APIs, vale o mesmo raciocínio: adicionar controle não é criar atrito indiscriminado. É garantir que operações sensíveis produzam exatamente o efeito autorizado, nem menos, nem duas vezes.
Uma Idempotency-Key em API precisa ser revisada como política operacional
Implementar a chave e esquecer o assunto é pouco. Revise TTLs, volume de retries, taxa de conflitos, latência, respostas reaproveitadas, erros 409 e 422 e casos em que o cliente gerou uma nova chave cedo demais.
Uma Idempotency-Key em API funciona melhor quando deixa de ser apenas um header e passa a integrar observabilidade, governança e desenho de produto. Para fluxos que também precisam confirmar quem está do outro lado antes de executar ações sensíveis, o ID ZapSign pode entrar nessa arquitetura.
Perguntas frequentes (FAQ)
É um identificador único criado para representar uma operação específica. Quando o cliente precisa repetir a chamada por timeout ou falha de comunicação, reutiliza a mesma chave. O servidor reconhece que a intenção já foi recebida e evita executar novamente o efeito colateral, podendo devolver a resposta registrada na primeira execução.
Reutilize a chave somente quando estiver repetindo a mesma operação, com o mesmo payload e a mesma intenção. Se o usuário iniciou uma nova cobrança, nova consulta ou nova criação de recurso, gere outra chave. Reaproveitar uma chave antiga para uma ação diferente mistura operações e deve ser tratado como conflito pela API.
Normalmente, não. GET é um método seguro e naturalmente idempotente em termos de efeito pretendido, portanto repetir uma consulta não deveria criar um novo recurso ou uma nova cobrança. A Idempotency-Key faz mais sentido em operações como POST e PATCH quando existe efeito colateral e a aplicação precisa tornar retries previsíveis.
A API deve recusar a solicitação em vez de executar uma nova operação. Para isso, o servidor pode associar à chave um fingerprint derivado dos campos relevantes do payload. Se a chave for igual e o fingerprint mudar, existe uma intenção inconsistente. O cliente deve corrigir a requisição ou gerar nova chave para uma nova operação legítima.
Não existe um TTL universal para todas as APIs. A janela deve acompanhar o tipo de operação, a latência, o comportamento esperado dos clientes e o período em que retries ainda podem ocorrer. O importante é documentar a política, monitorar repetições tardias e evitar expirar a chave antes que a operação deixe de precisar de proteção contra duplicidade.

Getúlio Santos é CEO da ZapSign, advogado, entusiasta de tecnologia e empreendedor.