En un flujo de KYC digital, un Webhook de validación de identidad Se trata de una notificación HTTP asíncrona que informa a tu sistema de que una comprobación ha finalizado, ha cambiado de estado o requiere alguna acción. En lugar de consultar repetidamente la API para saber si hay novedades, tu aplicación recibe el evento cuando este se produce.
Esto reduce la frecuencia de las consultas, acelera la toma de decisiones y facilita la automatización. Sin embargo, las ventajas solo se hacen evidentes cuando el dispositivo está diseñado para soportar retrasos, duplicaciones, reintentos, tiempos de inactividad y procesamiento fuera de orden.
El error más peligroso es tratar un webhook como si fuera una llamada API normal. No lo es. La entrega se produce fuera del flujo principal y puede llegar cuando su sistema está ocupado, parcialmente no disponible o procesando otro evento de la misma validación. Por lo tanto, aquellos que ya trabajan con validación de identidad Debes tener en cuenta dos aspectos: recibir el evento de forma segura y transformar ese evento en un cambio de estado fiable.
Resumen
- El punto final debe responder rápidamente y dejar el procesamiento pesado a una cola o a un trabajador.
- La protección de firma, la protección contra repetición, la idempotencia y la deduplicación evitan eventos falsos o efectos repetidos.
- Los reintentos con retroceso aumentan la probabilidad de entrega, pero requieren un manejo explícito de los duplicados.
- La conciliación compara los eventos recibidos con el estado de validación real y corrige las discrepancias.
- Las métricas y las alertas deben mostrar fallos en la entrega, latencia, reintentos y eventos no conciliados.
¿Cómo puedo estructurar un webhook para la validación de identidad sin perder eventos?
La arquitectura más segura comienza de forma sencilla: exponer un punto final HTTPS, validar la autenticidad de la solicitud, registrar el evento, responder correctamente y solo entonces ejecutar reglas que requieren más tiempo. Mezclar la recepción y el procesamiento crea un punto débil. Si la actualización de la base de datos, la llamada a otro servicio o el análisis antifraude se retrasan, el proveedor puede interpretar el retraso como un fallo y reenviar el mismo evento.
Cuando presentamos ZapSign ID, hice hincapié en un punto que también se aplica a los webhooks: la infraestructura de identidad genera valor cuando transforma una pregunta compleja en una respuesta operativa sencilla. El sistema no debería exigir que cada aplicación reinvente toda la lógica de confianza. El consumidor del evento necesita recibir suficiente información para decidir el siguiente paso y contar con mecanismos claros para validar, registrar y conciliar esa respuesta.
| Etapa | Buenas prácticas | Riesgo evitado |
|---|---|---|
| Recepción | Punto final HTTPS dedicado | Exposición innecesaria al tráfico |
| Validación | Verifica tu suscripción y su estado actual. | Evento falsificado o reutilizado |
| ACK | Responder 2xx rápidamente | Reintentar debido a un procesamiento lento. |
| Procesamiento | Utilice la cola o el trabajador. | Acoplamiento entre la entrega y las reglas de negocio |
| Persistencia | Guardar event_id y estado | Efecto de duplicación y pérdida de trazabilidad |
El acuse de recibo debe ser objetivo. RFC 9110Las respuestas HTTP de la clase 2xx indican que la solicitud se recibió, se entendió y se aceptó. Para un webhook, la consecuencia operativa es sencilla: confirmar la recepción cuando el evento sea seguro para su posterior procesamiento, no solo cuando se haya completado toda la lógica de negocio.
La seguridad no termina con HTTPS.
HTTPS protege la transmisión, pero por sí solo no prueba que el mensaje provenga del remitente esperado. Una estrategia común consiste en firmar la carga útil con HMAC y validar la firma en el receptor. RFC 2104 HMAC se define como un mecanismo de autenticación de mensajes basado en una función hash y una clave secreta compartida. Su aplicación práctica consiste en verificar la integridad y autenticidad del contenido recibido antes de confiar en él.
También es necesario evitar la repetición de mensajes. Un atacante que intercepte un mensaje válido podría intentar enviarlo de nuevo. Las marcas de tiempo, los valores aleatorios (nonces), las ventanas de aceptación y el registro de identificadores ya procesados ayudan a bloquear esta vía. Guía del NIST Explica que los mecanismos basados en valores aleatorios o en desafíos demuestran la validez actual de la transacción y hacen que los mensajes antiguos no sean adecuados para una nueva autenticación.
He defendido públicamente una idea que considero fundamental para la seguridad digital.Aumentar la protección no debería implicar generar fricciones innecesarias. En las integraciones, esto significa automatizar la seguridad desde el diseño. La rotación de secretos, la comparación segura de firmas, la limitación de la exposición de registros y las reglas de caducidad deben funcionar sin necesidad de intervención manual para cada evento.
Este principio se relaciona con los recursos de identidad del firmante, biometría facial y otras capas de autenticación. Una cosa es generar pruebas sólidas de identidad, y otra muy distinta es garantizar que el evento que contiene el resultado de dichas pruebas llegue al sistema correcto sin ser alterado ni reutilizado.
Reintentos, idempotencia y eventos fuera de orden
Reintentar la entrega no es una excepción; forma parte del contrato de entrega. Si el punto final no está disponible o devuelve un error, el proveedor puede reenviar el evento. El intervalo entre intentos debe aumentar progresivamente, una estrategia conocida como retroceso, para evitar sobrecargar un sistema que intenta recuperarse. El receptor, a su vez, debe aceptar que la misma notificación puede llegar más de una vez.
La defensa es la idempotencia. Registre un identificador único, como event_idAntes de ejecutar efectos irreversibles, si el evento vuelve a aparecer, la aplicación reconoce que el evento ya ha sido aceptado. Esto evita liberar una cuenta dos veces, duplicar una auditoría, activar dos notificaciones o repetir una acción financiera. En sistemas con Integración vía APIEsta separación entre el evento recibido y el efecto aplicado reduce la necesidad de rehacer el trabajo y facilita la investigación.
Los eventos también pueden llegar fuera de orden. Imagina una validación que pasa por... pending, processing e approvedSi el evento approved para procesado antes de un reintento retrasado de processingActualizar la base de datos sin criterio puede provocar que el estado se revierta. La solución consiste en trabajar con control de versiones, marcas de tiempo fiables, secuencias de proveedores o reglas de transición explícitas.
Consulte también estos artículos relacionados:
- Comprenda cómo las API y los webhooks automatizan los flujos de trabajo de firma electrónica.
- Descubre cómo estructurar la validación de identidad en los procesos digitales.
- Infórmese sobre los riesgos de fraude en los procesos de firma electrónica.
La reconciliación es lo que separa la rendición del Estado.
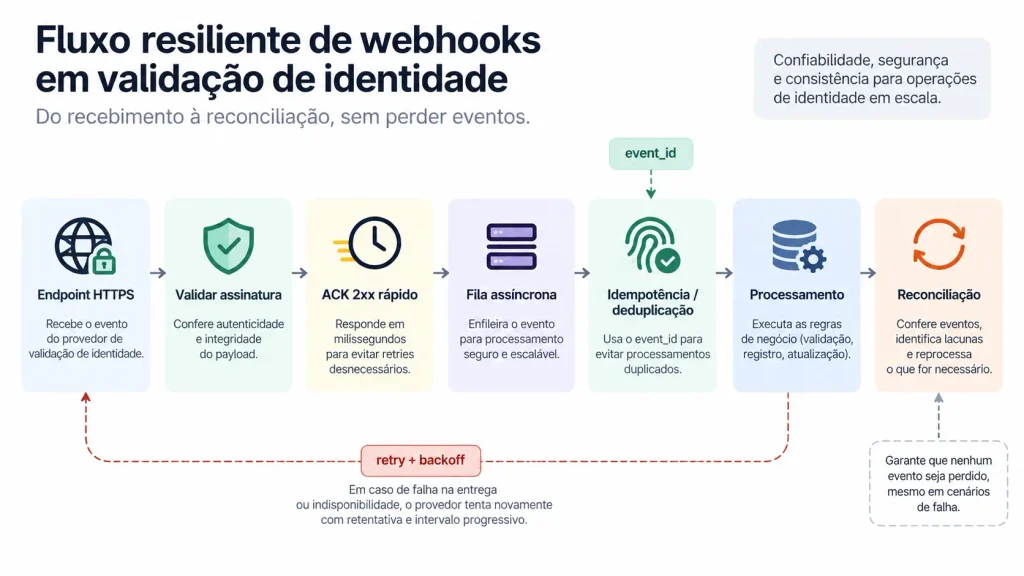
Recibir todos los webhooks no significa que la base de datos refleje el estado correcto. Un evento puede fallar después de la confirmación, una cola puede bloquearse, una regla puede rechazar una transición o un despliegue puede interrumpir los procesos. Por lo tanto, los sistemas maduros mantienen un registro de eventos y una rutina de conciliación que compara el historial recibido con la fuente de validación.
El diseño que prefiero trata el webhook como una señal, no como una verdad aislada. Si existe una discrepancia significativa, se consulta el estado actual y se corrige el sistema de forma controlada. Esto es especialmente relevante en operaciones relacionadas con... validación de documentos e firma del documentoen la que una decisión equivocada puede tener repercusiones en el acceso, la contratación, el crédito o la formalización legal.
| Métrica | Lo que revela | señal de advertencia |
|---|---|---|
| Taxones de éxito | Eventos aceptados por el punto final | Caída repentina |
| Reintentos | Inestabilidad o rechazo | Crecimiento continuo |
| duplicados | Presión sobre la idempotencia | Efectos repetidos |
| Latencia | Tiempo transcurrido entre la emisión y el procesamiento | Decisiones retrasadas |
| No reconciliados | Discrepancia entre eventos y estado | Cola persistente de inconsistencias |
El registro, el inicio de sesión y las transacciones confidenciales requieren respuestas diferentes.
Un mismo resultado de identificación no necesariamente produce la misma reacción en todos los contextos. Durante el registro, un evento aprobado podría permitir la creación de la cuenta. Durante el inicio de sesión, la respuesta podría completar un paso de autenticación adicional. En una transacción sensible, el resultado podría permitir la operación, requerir revisión humana o bloquear temporalmente la acción. La arquitectura debe separar el significado del evento de la decisión de negocio.
| Guión | Evento previsto | Acción recomendada |
|---|---|---|
| Registro | Identificación aprobada | Activa tu cuenta y registra la documentación. |
| Iniciar sesión | Verificación completada | Finalizar la sesión de ascenso y descenso. |
| Transacción delicada | Riesgo o divergencia | Garantizar el funcionamiento y aplicar la política de revisión. |
Esta proporcionalidad también aparece en Características de ZapSignLos distintos controles tienen sentido según el riesgo. Imponer el mismo proceso para cada evento suele aumentar los costos y la latencia sin mejorar la decisión. La arquitectura debe responder a la pregunta correcta: ¿qué nos permite hacer este resultado ahora?
Realice pruebas para detectar fallos antes de confiar en la automatización.
Una prueba útil no consiste simplemente en enviar un evento válido y observar un error 200. Simule firmas inválidas, secretos caducados, tiempos de espera agotados, respuestas 500, duplicados, retrasos, eventos fuera de orden y fallos del sistema. Luego, verifique que el sistema reprocesa sin generar efectos duplicados. La madurez se alcanza cuando el fallo deja de ser una sorpresa y se convierte en un escenario conocido.
Cuando fundamos ZapSign, teníamos dos principios muy claros: la validez legal y la facilidad de uso debían ir de la mano. Aplicaría el mismo criterio aquí. Una integración puede tener varias capas de protección y aun así ser comprensible para quienes la operan, supervisan e investigan incidentes. Una seguridad que nadie puede operar tiende a convertirse en una solución fácil, una excepción o una deuda técnica.
Incluya alertas para reintentos adicionales, fallos de firma, latencia superior a la esperada y un aumento en los eventos no conciliados. Revise los secretos periódicamente, pruebe la rotación sin interrupciones y mantenga registros suficientes para la auditoría, pero sin volcar datos personales ni credenciales. Para evaluar la protección del resto del flujo, conviene relacionar esta arquitectura con las mejores prácticas de... Seguridad de ZapSign.
Los webhooks de confianza transforman la validación en toma de decisiones operativas.
El objetivo no es simplemente "recibir una solicitud POST". Se trata de garantizar que cada evento legítimo sea aceptado, autenticado, procesado una sola vez en términos de efecto, conciliado con el estado real y observable por el equipo. Cuando este ciclo está bien diseñado, la validación deja de ser un paso aislado y comienza a desencadenar decisiones prácticamente en tiempo real.
Si su operación está estructurando una Webhook de validación de identidadTratar los reintentos, la idempotencia, la seguridad, el orden de los eventos y la reconciliación como partes de la arquitectura desde la primera prueba. Para llevar este tipo de verificación a los productos digitales con una infraestructura orientada al mercado brasileño, Familiarícese con el ID de ZapSign..
Perguntas frecuentes (FAQ)
Se trata de una notificación HTTP asíncrona que se envía cuando cambia el estado de una verificación de identidad o cuando esta se completa. En lugar de consultar continuamente la API, el sistema recibe el evento y puede actualizar el registro, el inicio de sesión, la revisión de riesgos u otro paso del proceso. El webhook debe estar autenticado y procesarse de forma idempotente.
Se esperan duplicados cuando se implementa un reintento. Si el remitente no recibe la confirmación esperada, puede reenviar el mismo evento. El receptor debe registrar un identificador único, como event_id, e impedir que el reintento genere un segundo efecto. La entrega puede repetirse; la acción comercial no debe repetirse.
Además de HTTPS, valide la firma del mensaje y su antigüedad. La marca de tiempo, el valor aleatorio (nonce), el período máximo de aceptación y un registro de identificadores previamente vistos ayudan a rechazar mensajes antiguos presentados como nuevos. El secreto utilizado en la firma también debe protegerse y rotarse mediante un procedimiento que no interrumpa la integración.
Esta no es la mejor arquitectura. El punto final debe validar lo necesario, almacenar el evento de forma segura y responder con rapidez. El procesamiento intensivo puede realizarse en una cola o en un proceso en segundo plano. Esto reduce los tiempos de espera y los reintentos innecesarios, y separa la disponibilidad del receptor de la duración de las reglas de negocio ejecutadas posteriormente.
La conciliación consiste en comparar los eventos recibidos con el estado de validación actual. Permite identificar los casos en los que se aceptó el webhook, pero el procesamiento posterior falló, se retrasó o generó una discrepancia. Una rutina de conciliación permite corregir el estado sin necesidad de intervención manual para cada incidente.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.