Em Procesos KYCProteger las claves API significa tratar estas credenciales como secretos capaces de abrir o bloquear el acceso a una integración de identidad. Una buena estrategia para Seguridad de la API Elimina claves del código y del cliente, limita permisos, controla el almacenamiento, automatiza la rotación y registra suficientes eventos para investigar anomalías. El objetivo no es ocultar una cadena de caracteres indefinidamente, sino reducir la probabilidad de que una fuga de información derive en acceso no autorizado, fraude o interrupción de las operaciones.
Esto cambia la forma en que se diseña la integración. Una clave API no debe circular entre desarrolladores, entornos y sistemas como si fuera una contraseña compartida del equipo. Cuanto mayor sea el alcance de la credencial, mayor será el impacto de un error. En un Integración de APILa protección debe acompañar todo el ciclo de vida de la clave, desde su creación hasta su revocación.
Resumen
- Siempre que sea posible, las claves API deben extraerse del código fuente, los navegadores y las aplicaciones cliente.
- Las variables ambientales ayudan, pero las bóvedas de seguridad ofrecen controles más adecuados a medida que la operación crece.
- Un menor nivel de privilegios reduce el daño potencial en caso de que una credencial se vea comprometida.
- La rotación, la revocación, los registros y las alertas deben funcionar como un proceso continuo, no como una respuesta improvisada a los incidentes.
La seguridad de las API comienza con el ciclo de vida de las claves.
La pregunta correcta no es solo "¿dónde almacenar la clave API?". Es "¿quién puede usarla, para qué propósito, durante cuánto tiempo y cómo detecto el uso anormal?". En una operación que involucra validación de identidadSin embargo, unas credenciales demasiado amplias pueden permitir el acceso no autorizado, generar costes inesperados o interrumpir un viaje legítimo cuando es necesario bloquearlo con urgencia.
He defendido una combinación que considero más madura: aumentar la seguridad sin convertir la protección en una fricción innecesaria. La reciente experiencia de ZapSign con mecanismos de validación compatibles con la infraestructura de telefonía ha reforzado esta opinión. Una mejor gobernanza no tiene por qué significar un camino más difícil.
1. Elimine las claves API del código y del cliente.
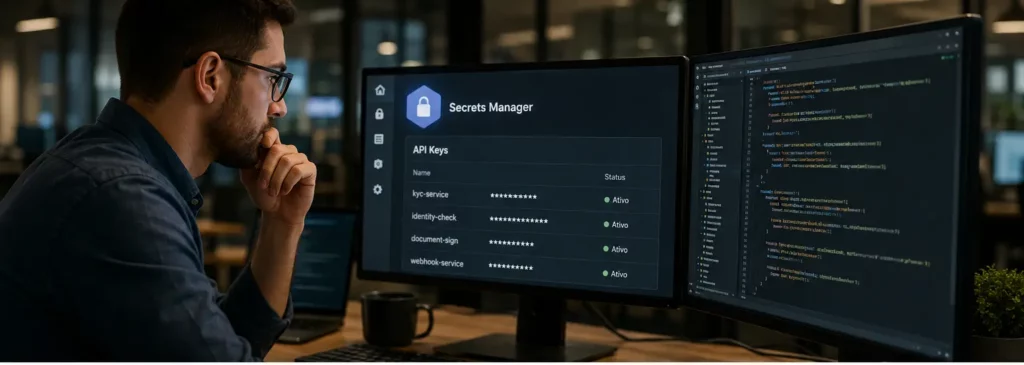
El error más simple es también uno de los más peligrosos: insertar la clave directamente en el código, confirmar los cambios y olvidar que quedó registrada en el historial del repositorio. Según... Directrices de GSILas claves API no deben estar integradas en el código ni en el árbol de código fuente, sino que pueden mantenerse en variables de entorno, archivos externos o servicios de gestión de claves.
El mismo razonamiento se aplica al front-end, al JavaScript que se ejecuta en el navegador y a las aplicaciones donde se puede extraer el secreto. Si el usuario final recibe la clave, deja de ser realmente secreta. El back-end debe mediar en la llamada o trabajar con mecanismos temporales y restringidos cuando la arquitectura lo permita. Esto es especialmente relevante cuando la integración ayuda a combatir [vulnerabilidades/críticas]. fraude digital.
¿Qué hacer cuando una llave tiene fugas?
Una fuga de seguridad en un repositorio debe considerarse una vulnerabilidad, no simplemente un problema organizativo. Eliminar la línea de código no invalida las credenciales ni elimina las copias existentes.
- Crea una nueva credencial con el conjunto mínimo de permisos posible.
- Actualiza los servicios que dependen de la clave y valida las llamadas.
- Revoque la credencial expuesta una vez que la transición sea segura.
- Revise los registros correspondientes al momento probable de la exposición y busque patrones que se salgan del comportamiento esperado.
- Informe del incidente y corrija el proceso que permitió la fuga.
2. Almacene los secretos según el riesgo de la operación.
Las variables de entorno son mejores que los secretos dentro del código, pero no resuelven todos los escenarios. A medida que crece el número de servicios, entornos y personas, bóveda de secretos Esto proporciona una separación más clara entre la aplicación y la credencial, además de facilitar el control de acceso, la auditoría y la rotación. El objetivo es evitar que los entornos de producción, pruebas y desarrollo compartan la misma clave por comodidad.
También conviene separar las claves por servicio. Una aplicación que solo consulta un recurso específico no debería recibir permisos de escritura ni acceso a puntos finales que nunca utiliza. Este diseño se relaciona con la lógica de... Abrir puerta de enlaceLas integraciones ganan valor cuando la seguridad y el contexto están incorporados en la arquitectura, en lugar de añadirse posteriormente como un parche.
3. Un menor privilegio impide que una llave se convierta en un pase gratuito.
Una clave comprometida no debería comprometer toda la operación. Siempre que el proveedor lo permita, limite los alcances, los recursos, los entornos, los orígenes, las direcciones IP, el volumen de llamadas y las fechas de vencimiento. Utilice credenciales diferentes para cada aplicación y entorno. OWASP también advierte sobre esto en sus [referencias/documentos/etc.]. Recomendaciones para API RESTLas claves API no deben ser el único mecanismo de protección para recursos sensibles y de alto valor.
Esta separación reduce el radio de impacto. En contextos como servicios financierosPor ejemplo, es necesario integrar el seguimiento, la identidad y los controles de acceso. No tiene sentido tener una credencial difícil de adivinar si, una vez descubierta, puede hacer cualquier cosa.
4. Automatizar la rotación sin interrumpir la integración.
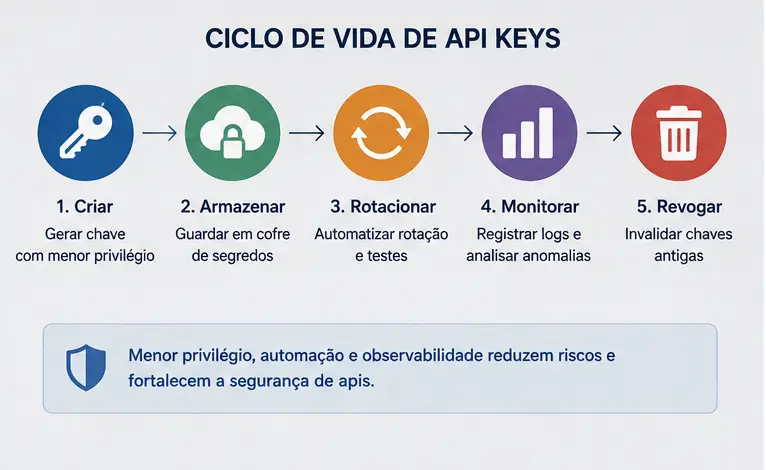
La rotación no puede consistir en intercambiar manualmente una clave un viernes y esperar que ninguna aplicación antigua siga utilizando la anterior. OWASP describe la rotación Este proceso se puede automatizar mediante las etapas de creación, aplicación, prueba y finalización del intercambio. Permite reemplazar las credenciales sin comprometer la seguridad ni la disponibilidad.
Tras participar en un evento de innovación en Estonia, regresé con una pregunta que sigo utilizando en el desarrollo de productos: ¿cómo crear sistemas escalables sin convertir la seguridad en burocracia? Para las claves API, automatizar su ciclo de vida es una respuesta concreta. Un proceso repetitivo y delicado no debería depender de la memoria de una persona.
| Etapa | Qué hacer | Riesgo reducido |
|---|---|---|
| Creación | Genera una nueva clave con permisos mínimos. | Reutilizar credenciales antiguas. |
| Aplicar | Distribuya la nueva clave únicamente a los centros de servicio autorizados. | Exposición y difusión excesivas. |
| Prueba | Confirme la autenticación y los flujos principales antes de la desconexión. | No disponible durante el intercambio. |
| revocar | Invalidar la clave anterior después de la transición. | Uso de credenciales antiguas y comprometidas. |
La propia firma electronica Esto demuestra por qué la disponibilidad y la confianza no pueden tratarse por separado: una integración segura que interrumpe el proceso del usuario sigue siendo una integración mal diseñada.
5. Los registros deben mostrar el incidente sin revelar el secreto.
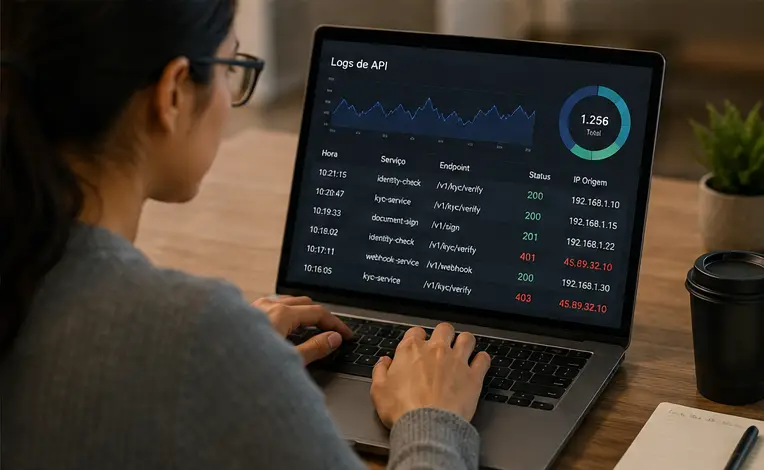
Los registros útiles registran el contexto, no el valor de la clave API. El identificador de credenciales, el servicio de llamada, la hora, el punto final, el estado de la respuesta, el origen autorizado, la latencia y el identificador de correlación ya permiten mucha investigación. OWASP recomienda que Las claves API no aparecen en las URL.Porque pueden quedar registradas en los registros del servidor web. Los encabezados son el lugar más adecuado para esto en muchos flujos de autenticación.
Centralizar los registros de acceso, los errores y los eventos de seguridad permite cotejar señales que, aisladas, parecen insignificantes. Los fallos de autenticación repetidos pueden indicar una configuración defectuosa, pero también un intento de usar una clave antigua. Un aumento inesperado en las llamadas podría deberse a un crecimiento legítimo o a un uso indebido. Sin contexto, la advertencia se convierte en mero ruido.
¿Qué alertas requieren una respuesta rápida?
No todos los errores requieren la apertura de un informe de incidentes. Lo que merece atención es la combinación de frecuencia, origen, impacto y desviación del patrón conocido.
- Aumento repentino de las respuestas 401 o 403.
- Uso de una clave revocada o fuera del período de transición previsto.
- Llamadas a puntos finales que el servicio no utiliza normalmente.
- Picos de volumen o una fuente incompatible con el entorno autorizado.
- Fallos repetidos inmediatamente después de una rotación.
Los KPI transforman la gestión clave en algo rutinario.
Si una empresa descubre que su política de claves API ha fallado durante un incidente, existe una deficiencia en la gestión. Tres indicadores sencillos pueden ayudar a determinar si el proceso funciona correctamente: claves caducadas o que no cumplen con la política, tiempo de rotación de claves y tasa de autenticación fallida. Estos indicadores vinculan la seguridad con las decisiones sobre operación, costos y continuidad, aspectos que también se abordan al hablar de seguridad. gobernanza de productos digitales.
| KPI | que medir | Lectura práctica |
|---|---|---|
| Las claves han caducado. | Porcentaje de credenciales activas que han superado el plazo establecido. | Esto demuestra una acumulación de deuda operativa. |
| Tiempo de rotación | Tiempo transcurrido entre la solicitud o el incidente y la revocación segura de la clave anterior. | Indica la capacidad de reacción real. |
| Autenticaciones fallidas | Tasa de fallos por clave, servicio y período. | Ayuda a detectar configuraciones incorrectas o usos anómalos. |
Consulte también estos artículos relacionados:
- Comprenda cómo funciona la API de ZapSign en las integraciones.
- Infórmese sobre el papel de la transmisión en directo en los procesos KYC.
- Vea cómo la documentación de la API organiza la integración técnica.
Las claves API protegidas se convierten en una disciplina operativa.
Almacenar correctamente las credenciales es solo una parte del trabajo. Una arquitectura confiable combina segregación, mínimo privilegio, rotación, revocación, observabilidad y respuesta a incidentes. Cuando estos controles se diseñan en conjunto, la empresa reduce su dependencia de acciones manuales y puede reaccionar sin interrumpir la experiencia del usuario de la integración.
Este es el resultado de una política madura de seguridad de la API Debe ofrecer: menor exposición, un radio de impacto más pequeño y una mayor capacidad para comprender rápidamente lo que sucedió. Extender este cuidado también a los procesos de verificación de identidad, Familiarícese con el ID de ZapSign..
Perguntas frecuentes (FAQ)
Una clave API es una credencial que se utiliza para identificar y autorizar una aplicación en llamadas API específicas. No debe tratarse como un identificador público. Al otorgar acceso a recursos u operaciones, requiere almacenamiento controlado, permisos limitados, rotación y revocación a lo largo de su ciclo de vida.
Las variables ambientales son mejores que las claves escritas directamente en el código, pero no eliminan todos los riesgos. Las operaciones de mayor envergadura pueden requerir bóvedas secretas, políticas de acceso y auditorías. La elección debe considerar la cantidad de servicios, entornos, personal autorizado y la necesidad de automatizar la rotación.
No existe un intervalo único adecuado para todas las operaciones. La política debe considerar el riesgo de integración, el alcance de la clave y la capacidad de automatizar el intercambio. Además de la rotación periódica, una credencial que se sospeche que está expuesta debe ingresar de inmediato al flujo de reemplazo y revocación.
No se debe registrar el valor secreto de la clave API. Para fines de auditoría, es preferible trabajar con identificadores, huellas digitales o referencias que permitan reconocer la credencial utilizada sin revelar el secreto. También es recomendable evitar incluir claves en las URL, ya que estas pueden ser capturadas automáticamente por los registros del servidor y de los intermediarios.
El primer paso es asumir que la credencial pudo haber sido copiada. Genere una clave de reemplazo con permisos mínimos, actualice los servicios dependientes, pruebe el flujo y revoque la clave expuesta una vez que la transición sea segura. Luego, revise los registros de ese período y corrija la causa de la fuga.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.