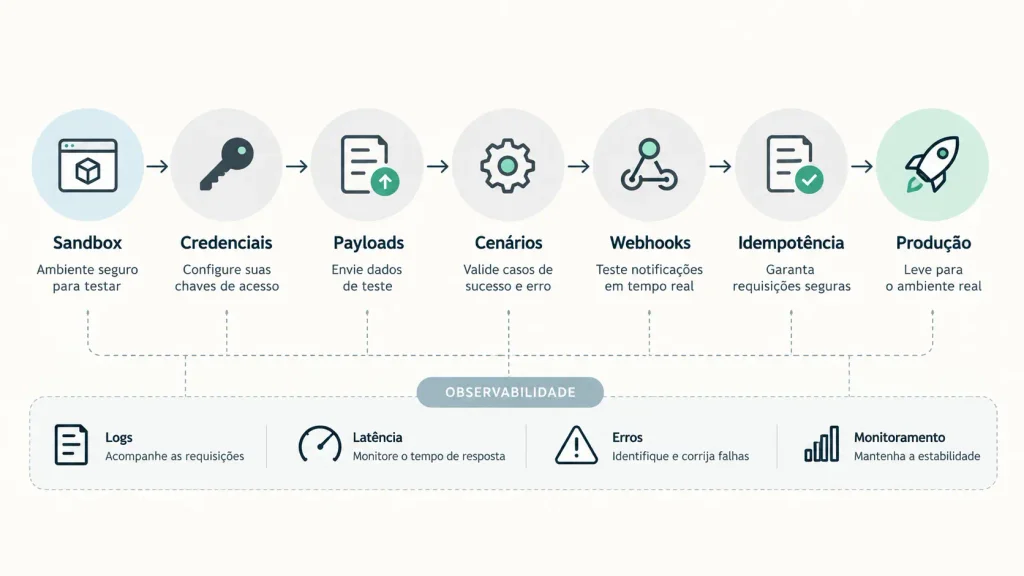
Una buena validación de identidad No debería estrenarse directamente en producción: entorno aislado de API El entorno de pruebas sirve para ensayar llamadas, respuestas y decisiones arriesgadas antes de que los usuarios reales las utilicen. La ventaja no es solo técnica. Las pruebas tempranas reducen la necesidad de rehacer el trabajo, evitan integraciones frágiles, acortan las pruebas de aceptación y permiten comprobar si la experiencia prevista del producto sigue funcionando correctamente ante errores, excepciones, latencia y datos imperfectos.
El entorno de pruebas es especialmente útil para la exploración inicial: permite comprender el comportamiento de una llamada antes de integrar todo en el sistema. El entorno de pruebas va más allá, ya que permite reproducir flujos completos. Cualquiera que ya trabaje con un API de firma electrónica ¿Entiendes la diferencia? Una cosa es confirmar que un punto final responde; otra muy distinta es asegurar que toda la aplicación reaccione correctamente a lo que devuelve.
Resumen
- Utilice el entorno de pruebas y el entorno aislado para separar el descubrimiento, la integración y la validación.
- Pruebas con resultados positivos, negativos y en el límite, no solo con el "camino ideal".
- Validar la autenticación, los errores, los webhooks, los reintentos, la idempotencia, los registros y las diferencias para el entorno de producción.
- Realizar un seguimiento de la latencia, el éxito, los errores, los falsos positivos, los falsos negativos y el abandono.
- Avanza solo cuando el producto, la tecnología, el riesgo y las operaciones sepan cómo reaccionar ante las excepciones.
Cómo aprobar un entorno de pruebas de API antes de su puesta en producción.
El proceso de aprobación debe comenzar con la pregunta que la validación debe responder. En la identidad digital, "¿existen los datos?" y "¿pertenecen los datos a esa persona?" son problemas diferentes. El NIST separa la resolución, la validación y la verificación.Es posible confirmar los atributos y la autenticidad de las pruebas, pero aún así es necesario verificar el vínculo entre dichas pruebas y la persona que las presenta. Esta separación ayuda a redactar casos de prueba más realistas.
A menudo vuelvo a una pregunta sencilla: ¿quién está al otro lado? En ID ZapSign, la idea era transformar preguntas complejas sobre identidad en consultas objetivas. Para mí, la prueba comienza ahí: cada respuesta de la API debe tener una consecuencia clara en el producto. Si el equipo recibe un resultado y no sabe si aprobarlo, bloquearlo o solicitar un paso adicional, el problema no está resuelto.
1. Configure las credenciales y los datos de prueba sin mezclar entornos.
Cree credenciales de aprobación únicas, defina quién puede acceder a ellas y mantenga la producción fuera de este flujo. El mismo cuidado se aplica a los datos. Un viaje de Verificación de identidad Puede implicar el CPF (número de identificación fiscal individual brasileño), número de teléfono, documento o datos biométricos; por lo tanto, el conjunto de pruebas debe representar los casos esperados sin convertir el entorno de pruebas en un repositorio improvisado de datos reales.
La primera ronda debe confirmar la autenticación, los permisos, el formato de la carga útil, los campos obligatorios, los tipos, la codificación y las respuestas. A continuación, se deben comprobar los campos faltantes, los tipos incorrectos, los valores con formato incorrecto y las credenciales no válidas. El objetivo no es que funcione una sola vez, sino comprender con precisión cómo falla la integración.
2. Validar las respuestas y los errores como parte del contrato.
Un error predecible es mucho más fácil de manejar que una respuesta ambigua. El RFC 9457 estandariza los detalles del problema. En las respuestas HTTP, los clientes deben interpretar los errores de forma legible por máquina. Incluso cuando una API adopta un formato diferente, la lección sigue siendo útil: el código, el mensaje, el contexto y la acción esperada deben ser coherentes.
| Prueba | Que tener en cuenta | Decisión prevista |
|---|---|---|
| Escenario positivo | Respuesta, tiempo y datos devueltos | El flujo se produce automáticamente. |
| Escenario negativo | Error o resultado de una discrepancia | Bloqueado, nuevo intento o revisión |
| Caso límite | Respuesta incierta o afección poco frecuente | Tratamiento seguro y predecible |
| Fallo técnico | Tiempo de espera agotado, indisponibilidad o error transitorio | Reintento controlado o cola |
Prueba lo que suele fallar, no solo lo que funciona correctamente.
Si todas las pruebas utilizan datos perfectos y conexiones estables, entonces el proceso de aprobación es demasiado sencillo. El NCSC recomienda realizar pruebas negativas y pruebas de fuzzing. En consonancia con el modelo de amenazas de la aplicación. Esto se traduce en operaciones: enviar datos incompletos, inesperados y no estándar; simular la indisponibilidad; repetir las llamadas; cambiar el orden de los eventos; probar qué sucede cuando el usuario abandona el proceso a mitad de camino.
En un viaje con reconocimiento facialPor ejemplo, no basta con medir cuántas validaciones "pasan". Es necesario observar los falsos positivos, los falsos negativos y el reprocesamiento. En mecanismos como... autenticación OTPEl equipo necesita realizar pruebas de caducidad, reenvío, reintentos y comportamiento cuando el código correcto llega tarde.
Cuando fundamos ZapSign, teníamos dos principios rectores muy claros: validez legal y facilidad de uso. Sigo considerando este estándar útil para cualquier capa de seguridad. Un control puede ser técnicamente sólido y, al mismo tiempo, estar mal calibrado si aumenta el abandono sin una reducción proporcional del riesgo. Una seguridad que nadie puede completar también es un defecto del producto.
3. Sitúe los webhooks, los reintentos y la idempotencia en el centro del proceso de homologación.
Muchas validaciones no terminan con la primera respuesta. Un webhook puede informar el resultado más tarde, y su aplicación debe estar preparada para recibir el mismo evento más de una vez, fuera de orden o después de una falla temporal. La arquitectura de automatización e integraciones Esto demuestra por qué el flujo asíncrono debe tratarse como parte del producto y no como un detalle de la infraestructura.
Pruebe los reintentos con límites claros y asegure la idempotencia siempre que una recuperación pueda generar una consulta duplicada, un cargo o un cambio de estado. Registre suficientes identificadores de correlación, estados y marcas de tiempo para reconstruir la secuencia. Una política de prevención de fraude Pierde valor cuando el equipo no puede distinguir un intento malicioso de un reprocesamiento legítimo.
4. Compare el entorno de pruebas con el de producción antes de realizar cualquier corte.
El entorno aislado (sandboxing) no es una producción en miniatura. Puede utilizar datos controlados, respuestas predecibles o dependencias simuladas. Por lo tanto, la lista de verificación debe registrar las diferencias conocidas: puntos finales, credenciales, límites, disponibilidad de funciones, comportamiento de los socios, latencia y políticas de limitación de velocidad. Si estas diferencias no están documentadas, la primera prueba real se realizará con el cliente.
También vale la pena probar los límites de uso y autenticación. En flujos que combinan capas de validaciónEl producto puede decidir cuándo activar una verificación adicional en lugar de aplicar la misma intensidad a todos. Esta lógica debe probarse en el entorno de pruebas con usuarios de bajo, medio y alto riesgo, incluyendo rutas de excepción.
Indicadores de preparación para la puesta en marcha de la integración.
La respuesta "API 200" es un indicador de preparación deficiente. Realice un seguimiento de la latencia por paso, la tasa de éxito, la tasa de errores técnicos, la distribución de errores por causa, los reintentos, los duplicados bloqueados y el tiempo de decisión. Para las validaciones de identidad, añada falsos positivos, falsos negativos, reenvíos, revisión manual y abandono. dibujo de validación del firmante Esto ayuda a visualizar por qué la seguridad y la experiencia deben considerarse conjuntamente.
Analizo la tecnología en función de su impacto en el proceso, no de la cantidad de funciones que se ajustan a una presentación. Esta perspectiva se consolidó aún más al trabajar con biometría y reconocimiento facial: la tecnología tiene un enorme potencial, pero exige responsabilidad en materia de seguridad y privacidad. En la certificación, esto significa medir la precisión y la experiencia simultáneamente, sin priorizar una sobre la otra posteriormente.
Defina criterios objetivos para la puesta en marcha. Por ejemplo: errores conocidos manejados, webhooks conciliados, reintentos limitados, idempotencia validada, registros con capacidad de búsqueda, paneles disponibles, reversión definida y propietarios de incidentes nombrados. Si la solución forma parte de un flujo de consentimiento, un producto como el OneClick También muestra cómo la integración y la experiencia pueden ir de la mano sin crear pasos innecesarios.
Consulte también estos artículos relacionados:
- Comprenda qué capas de seguridad ayudan a proteger las operaciones digitales.
- Aprenda cómo las verificaciones de antecedentes pueden respaldar las decisiones sobre riesgos.
- Descubre cómo la validación de identidad se conecta con la cadena de confianza digital.
La producción es el siguiente ciclo de pruebas, no el final de ellos.
La validación reduce la incertidumbre, pero no elimina el cambio. Nuevos patrones de fraude, cambios en la integración, ajustes del producto y el comportamiento real de los usuarios pueden generar problemas que el entorno de pruebas no reprodujo. Por lo tanto, la producción requiere monitorización, alertas, resultados de muestras y revisiones periódicas de los casos de prueba. La preparación no es una garantía definitiva; es una disciplina operativa.
Si tu entorno aislado de API Ya se ha demostrado que la integración gestiona bien el éxito, los errores, las repeticiones, las excepciones y la monitorización; el siguiente paso es probar una infraestructura de identidad en un flujo de trabajo real. Familiarícese con el ID de ZapSign..
Perguntas frecuentes (FAQ)
El entorno de pruebas se utiliza para probar rápidamente las llamadas, comprender los parámetros y visualizar las respuestas antes de la integración. El entorno de pruebas (sandbox) es un entorno de pruebas más amplio donde el equipo reproduce flujos, autenticación, errores, webhooks y reglas de negocio. Ambos se complementan: el entorno de pruebas acelera el descubrimiento y el entorno de pruebas evalúa el comportamiento de la solución integrada.
Prueba al menos para casos de éxito, rechazo, datos no válidos, campos faltantes, credenciales incorrectas, tiempo de espera agotado, indisponibilidad, llamadas repetidas, eventos duplicados y casos límite. En la validación de identidad, incluye también falsos positivos, falsos negativos y abandono. El objetivo es comprender cómo reacciona la aplicación cuando algo se desvía del flujo ideal, no solo demostrar que el punto final funciona.
Dado que las integraciones asíncronas pueden recibir eventos retrasados, repetidos o fuera de orden, el entorno aislado permite verificar que la aplicación confirme la recepción, reprocese los fallos de forma controlada y evite efectos duplicados. Sin esta prueba, un reintento legítimo podría generar dos consultas, dos cargos o dos cambios de estado, creando un problema operativo difícil de rastrear.
No existe una única métrica. Se combinan la latencia, la tasa de éxito, la tasa de errores técnicos, los reintentos, los duplicados bloqueados, el tiempo de decisión, la tasa de abandono y el volumen de revisiones manuales. Cuando se trata de clasificación de identidades, también se deben registrar los falsos positivos y los falsos negativos. La integración es más madura cuando los indicadores tienen límites definidos y existe una acción planificada para cada desviación relevante.
No. El entorno de pruebas reduce los riesgos conocidos, pero no reproduce a la perfección el tráfico, los usuarios, las dependencias ni los patrones de fraude del mundo real. Tras la puesta en marcha, supervise los errores, la latencia, el abandono, la calidad de las decisiones y el comportamiento de los webhooks. Utilice incidentes y excepciones reales para actualizar los casos de prueba y repita las pruebas siempre que cambien las reglas de integración o de riesgo.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.