O Proceso KYC puede estructurarse como KYC modular...con controles independientes que se activan según sea necesario, o como una Suite Empresarial, que integra múltiples capas en una estructura más amplia. Para las startups y las pymes, la elección no debería comenzar con la pregunta "¿qué solución tiene más funciones?", sino con otra: ¿qué riesgos necesita controlar realmente la operación ahora? Adquirir complejidad antes de necesitarla aumenta los costos, la integración y la fricción. Adoptar pocos controles para una operación delicada genera el problema opuesto. El mejor diseño es proporcional al negocio.
Esta lógica cambia el debate sobre la verificación de identidad. Un flujo de trabajo puede comenzar con comprobaciones de registro y validación de documentos, añadiendo... presencia en vivo y KYC En situaciones específicas, se pueden reservar otros controles para clientes o transacciones de mayor riesgo. En una Suite Empresarial, muchas de estas funcionalidades ya pueden estar integradas en una plataforma integral, con gobernanza, monitorización e integraciones para operaciones de mayor envergadura. Ninguno de los modelos es automáticamente superior. La decisión correcta depende del alcance, el riesgo, el coste, el volumen y la madurez operativa.
Resumen
- El sistema modular KYC divide las comprobaciones en componentes que pueden activarse en función del riesgo.
- Las soluciones empresariales tienen más sentido cuando el volumen, la gobernanza y la complejidad justifican una estructura a gran escala.
- Las empresas emergentes y las pymes se benefician al diseñar el flujo de trabajo antes de contratar tecnología.
- El tiempo de incorporación, el coste por consulta, el reprocesamiento y el nivel de garantía deben guiar la evolución.
¿Qué cambia cuando se incorpora el proceso modular de verificación de identidad (KYC) al diseño?
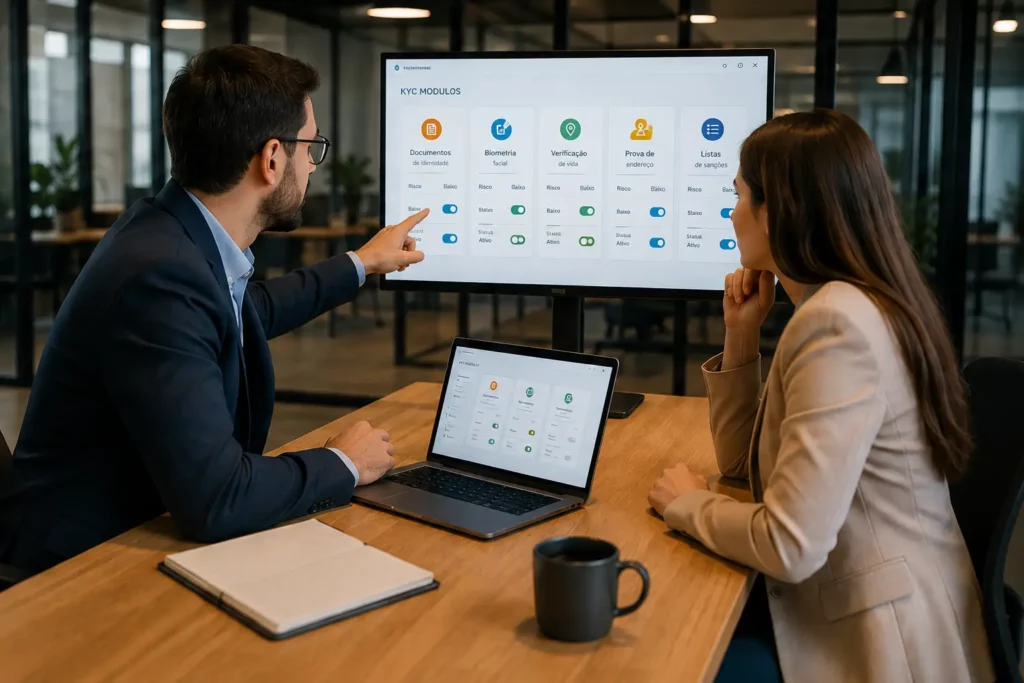
El principal cambio es dejar de tratar el KYC como una forma gigante e indivisible. En el modelo modular, cada verificación aborda una necesidad específica: identidad, documento, reconocimiento facialPrueba de vida, evaluación de riesgos, identificación del beneficiario final o seguimiento. Esto permite agilizar el proceso cuando hay indicios de mayor exposición sin imponer el mismo cronograma de trabajo a todos. Este enfoque se relaciona directamente con el principio de proporcionalidad. Según el GAFIEl enfoque basado en el riesgo orienta la priorización de los recursos precisamente en las áreas de mayor riesgo.
A lo largo de mi trayectoria profesional, comencé a aplicar la tecnología a mi trabajo como abogada porque vi la oportunidad de optimizar rutinas obsoletas. Esta experiencia sigue siendo un buen referente para el desarrollo de productos: la tecnología debe eliminar el trabajo innecesario, no crear una nueva capa de burocracia digital. En el ámbito de KYC (Conozca a su Cliente), esto significa utilizar más verificación cuando reduce un riesgo significativo y evitar convertir los controles legítimos en un proceso tedioso para cualquier usuario.
KYC modular o Enterprise Suite: ¿qué modelo se adapta mejor a su operación?
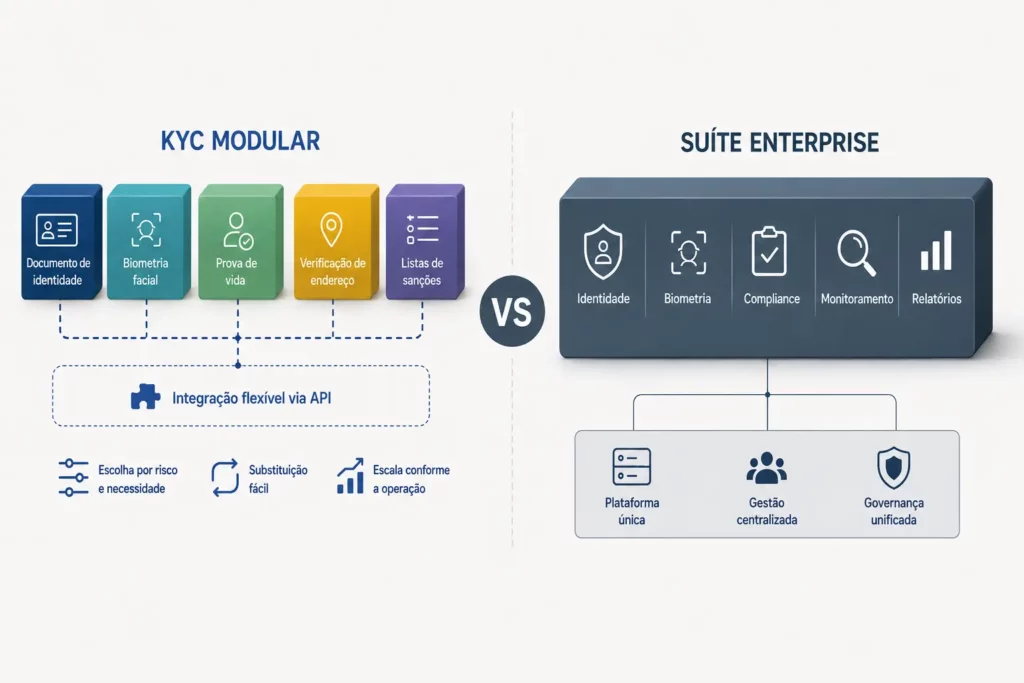
Una startup con un producto en validación difícilmente debería nacer con la misma arquitectura que una institución con millones de clientes, múltiples jurisdicciones y equipos de cumplimiento dedicados. Lo contrario también es cierto: una operación regulada y de alto volumen no debería depender de una colección improvisada de controles sin una gobernanza central. El error radica en elegir basándose en la apariencia de robustez. Para una PYME, flexibilidad operativa Puede valer más que una extensa lista de funciones que permanecerán infrautilizadas.
| Criterio | KYC modular | Suite empresarial |
|---|---|---|
| Alcance | Componentes seleccionados según las necesidades. | Conjunto completo de funciones integradas |
| Costo | Suele llevar un registro de las verificaciones utilizadas. | Se justifica mejor con la escala y el uso generalizado. |
| Integración | Puede evolucionar por etapas. | Requiere un diseño más completo. |
| Gobernanza | Es necesario construirlo a medida que crece. | Por lo general, se adapta a estructuras más complejas. |
| Escenario en el mejor de los casos | Empresas emergentes y pymes con necesidades diversas | Operaciones de gran envergadura, reguladas y con múltiples equipos |
Para visualizar aplicaciones más amplias, vale la pena observar cómo una estructura orientada hacia servicios financieros Combina identidad, biometría, evidencia e integración. Para las empresas más pequeñas, no es necesario copiar la referencia en su totalidad. Sirve para mostrar cómo puede evolucionar una arquitectura ante la aparición de nuevos riesgos, productos y volúmenes.
¿Cómo se establece el nivel de seguridad sin excederse en el control?
El primer paso es identificar los riesgos y los requisitos, no a los proveedores. Hay que enumerar qué podría salir mal, qué normas se aplican, cuánto cuesta un falso positivo, cuánto cuesta el fraude y qué pruebas tendría que presentar la empresa en caso de disputa. FinCEN organiza la debida diligencia. Este marco se centra en cuatro áreas clave: identificar al cliente, identificar a los beneficiarios finales, comprender la relación para definir el perfil de riesgo y mantener un monitoreo continuo. Incluso fuera del contexto de las regulaciones estadounidenses, esta estructura ayuda a diferenciar problemas que muchas empresas agrupan en un solo paso.
Seleccione controles que aborden riesgos específicos.
Si el dolor es personificación, Biometría facial para firma Puede reforzar la autoría. Si la preocupación es la presencia real, entonces... prueba biométrica de vida agrega otro tipo de evidencia. Si el flujo necesita confirmar la propiedad de la línea o el contexto de identidad, tecnologías como Abrir puerta de enlace Pueden ocupar otra capa. Mezclarlo todo desde el principio puede parecer más seguro, pero la seguridad sin calibración también genera costes, abandono y revisión manual.
Cuando anunciamos la adopción de Open Gateway en ZapSign, destaqué específicamente el refuerzo contra el fraude de identidad. Esta lógica es útil aquí: una nueva capa debe resolver un nuevo problema o reforzar un punto claramente vulnerable. Añadir controles sin saber qué riesgo reducen es arquitectura basada en la incertidumbre, no en la evidencia.
Defina el nivel de confianza requerido para cada viaje.
O Guía británica para la identidad Esto demuestra que las distintas partes del proceso de verificación no tienen por qué ocurrir simultáneamente y que la confianza puede construirse progresivamente en cuatro niveles: bajo, medio, alto y muy alto. Esto refuerza un punto operativo fundamental: el nivel de seguridad puede aumentar en función del riesgo. Una simple divulgación puede requerir menos pruebas; una transacción financiera delicada, un cambio de registro relevante o una acción con alto potencial de fraude pueden requerir un nivel de seguridad superior.
¿Cómo puedo probar el modelo antes de escalarlo?
Tras identificar los riesgos y seleccionar las comprobaciones, evalúe la integración y el coste. Una solución modular pierde parte de su ventaja cuando cada componente requiere una operación manual aislada. Por lo tanto, la arquitectura debe comunicarse con los sistemas existentes. API de firma electrónica Esto ilustra bien la lógica: la ventaja no reside únicamente en la función en sí, sino en conectarla con el flujo de registro, contrato y activación. La tecnología debe integrarse en el proceso, en lugar de obligar al equipo a gestionar sistemas aislados.
El piloto debe ser lo suficientemente pequeño como para permitir correcciones y lo suficientemente realista como para revelar la deserción. Elija un flujo de incorporación, un nivel de riesgo y un volumen controlado. Compare la aprobación, el abandono, el tiempo y la necesidad de intervención humana. Un proyecto de producto digital regulado También es necesario traducir los requisitos en presupuesto: no basta con demostrar que la verificación funciona; es necesario demostrar que el coste tiene sentido teniendo en cuenta la pérdida evitada y la conversión preservada.
¿Qué indicadores clave de rendimiento (KPI) muestran si el proceso KYC modular está funcionando?
Cuatro indicadores ofrecen una visión general inicial bastante objetiva: tiempo de incorporación, coste por consulta, volumen de reprocesamiento y nivel de garantía alcanzado. Añadiría la tasa de abandono y el porcentaje de revisión manual cuando el flujo tenga un impacto directo en la conversión. Un KYC barato que multiplique el reprocesamiento puede resultar caro. Un KYC muy riguroso que reduzca la finalización del registro también puede resultar costoso. El mejor enfoque combina seguridad, coste y experiencia, el mismo equilibrio que se analiza en... fricción en la experiencia digital.
Consulte también estos artículos relacionados:
- Comprender los pasos para implementar el proceso KYC (Conozca a su cliente) en una empresa.
- Descubre cómo la detección de actividad en directo y el proceso KYC se complementan entre sí para la validación de la identidad.
- Infórmese sobre los recursos disponibles para validar la identidad del firmante.
La flexibilidad es más valiosa cuando existe una regla clara para la evolución.
Para las startups y las pymes, la KYC modular Suele tener más sentido cuando la operación aún necesita aprender, probar y crecer sin contratar una arquitectura que supere la capacidad del problema. La Suite Empresarial obtiene una ventaja cuando la escala, la gobernanza, los múltiples equipos y los requisitos regulatorios hacen que la centralización sea valiosa. La decisión no es ideológica, sino económica y operativa. Empiece por el riesgo, elija los controles, defina la garantía, integre, pruebe y mida. Si la identidad forma parte del proceso que está diseñando, entonces... ID ZapSign Puedes ser incluido en esta evaluación.
Perguntas frecuentes (FAQ)
El KYC modular es una arquitectura donde las verificaciones se dividen en componentes independientes, como identidad, documentos, datos biométricos, riesgo y monitoreo. La empresa activa cada módulo según las necesidades del cliente. Esto facilita el ajuste de controles, costos y la experiencia sin tener que rediseñar todo el proceso cada vez que surge un nuevo requisito.
Una suite empresarial suele ser más conveniente cuando la empresa opera a gran escala, cuenta con múltiples equipos, necesita centralizar la gobernanza y se enfrenta a requisitos regulatorios más complejos. En estos casos, la amplitud de la plataforma puede reducir la fragmentación y facilitar los controles. Sin embargo, es necesario comparar el costo con el uso real de las funcionalidades.
No necesariamente. La seguridad depende de cómo se seleccionen y apliquen los controles al riesgo. Un flujo de trabajo modular bien calibrado puede requerir controles rigurosos en operaciones sensibles y mantener procesos más sencillos donde la exposición es menor. El problema surge cuando la modularidad se convierte en una falta de gobernanza, criterios o supervisión.
Comience analizando el tiempo de incorporación, el costo por consulta, la tasa de aprobación, la tasa de abandono, el reprocesamiento y el volumen de revisiones manuales. Además, registre el nivel de garantía alcanzado en cada proceso. Las métricas aisladas pueden ser engañosas: reducir costos puede agravar el fraude, mientras que aumentar la seguridad sin optimizar el flujo puede disminuir la conversión.
Defina claramente el proceso de gestión de riesgos, seleccione solo las comprobaciones necesarias y establezca criterios de aprobación, rechazo y revisión humana. Ejecute la prueba piloto con un volumen controlado y compare el tiempo, el coste, la tasa de conversión y los fallos. La decisión de añadir nuevos módulos debe basarse en los resultados observados, no en la cantidad de recursos disponibles.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.