En una integración que conecta un flujo de KYC en empresa a otros sistemas, uno Error de API Se trata de una respuesta o un fallo que indica que algo salió mal en la solicitud, la autenticación, la política de acceso, la red o el servidor.
Interpretar correctamente esta señal reduce las interrupciones, las repeticiones de trabajo y los intentos de corregir el problema en el lugar equivocado. El error no es solo un problema técnico: cuando bloquea el registro, la firma, la validación o la consulta, también se convierte en un problema operativo, de experiencia y de costes.
Resumen
- Un error de API debe interpretarse a partir del código, el mensaje, la respuesta y el contexto de la llamada.
- Los códigos de error 400, 401, 429 y 500 indican diagnósticos diferentes y no deben recibir la misma corrección.
- CORS requiere prestar atención a la consola del navegador y a la configuración del origen, los encabezados y la solicitud previa.
- Reproducir la llamada, corregir una variable a la vez y volver a realizar las pruebas hace que el diagnóstico sea más fiable.
- Las tasas de error, la latencia y los patrones de solicitud/respuesta ayudan a transformar los incidentes en una mejora continua.
¿Cómo diagnosticar un error de API sin adivinar?
El error que aparece en pantalla rara vez revela toda la información. Un buen diagnóstico comienza con el código de estado y el mensaje devuelto, pero continúa con los encabezados, el cuerpo de la respuesta, la carga útil enviada, la consola, los registros y, cuando esté disponible, el seguimiento de la llamada.
Una automatización bien diseñada No puede basarse en el método informal de ensayo y error. Si un proceso falla, es necesario saber qué entrada provocó el fallo, en qué paso y con qué parámetros.
Cuando fundamos ZapSign, teníamos dos principios muy claros: la solución debía ser legalmente válida y fácil de usar. Aplico la misma lógica a las integraciones. Una API puede ser sofisticada internamente, pero el equipo que la opera necesita recibir señales claras para comprender lo sucedido y actuar con rapidez. La complejidad técnica que no se traduce en un diagnóstico se convierte en un coste operativo.
El primer paso, por lo tanto, es preservar la evidencia. Registre el punto final llamado, el método HTTP, la hora, el identificador de la solicitud, el estado, el mensaje y los campos de carga útil relevantes, siempre sin exponer ningún secreto. Una buena... API de firma digital Depende de este nivel de observabilidad para que un problema no se investigue únicamente basándose en el recuerdo de la persona que presenció el error.
| Sinal | Que comprobar | Hipótesis inicial | Acción práctica |
|---|---|---|---|
| Código HTTP | 400, 401, 429, 500 u otros | Cliente, autenticación, límite o servidor | Clasifique antes de modificar la integración. |
| Mensaje de error | Campo, credencial, política o servicio mencionado | Causa específica | Comparar con la solicitud enviada. |
| carga útil | Tipos, nombres, campos obligatorios y valores. | Datos no válidos | Corrige únicamente el punto inconsistente. |
| Rastreo y registros | Etapa exacta en la que falló la llamada. | Fallo de flujo o de infraestructura | Reproducir en un entorno controlado. |
¿Qué significan realmente los códigos 400, 401, 429 y 500?
Los números solo son útiles cuando se respeta su significado. RFC 9110 Define que las respuestas 4xx representan errores asociados con el cliente, mientras que las respuestas 5xx representan situaciones en las que el servidor no pudo procesar una solicitud aparentemente válida. Esto cambia la prioridad del diagnóstico: ante un error 400, conviene revisar los parámetros; ante un error 500, insistir en cambiar la carga útil puede enmascarar la causa real.
El error 400 Bad Request generalmente indica sintaxis, parámetros o formato incompatibles. El error 401 Unauthorized dirige la investigación a las credenciales, el token, la caducidad o el formato de autenticación. La [frase poco clara] en sí misma... Documentación de inicio de sesión único Este sistema diferencia estos resultados y clasifica el código 429 como un número excesivo de solicitudes y el 500 como un fallo interno del servidor. La decisión correcta depende menos de memorizar el código y más de relacionarlo con el contexto.
El error 429 (Demasiadas solicitudes) merece atención porque muchos equipos lo interpretan como inestabilidad. No es lo mismo. Si existe un límite de solicitudes, el cliente debe respetar la política, controlar la concurrencia y definir una estrategia de reintentos que no aumente la congestión. El error 500, por otro lado, requiere un registro constante, correlación de identificadores y análisis del lado del servicio. Repetir llamadas indefinidamente es una forma de convertir un error puntual en otro problema.
La seguridad también entra en juego al diseñar la respuesta. OWASP recomienda código semánticamente apropiado. También recomienda que los mensajes de error no expongan información interna, como rastreos de pila detallados. Esto crea un equilibrio importante: la API debe proporcionar suficiente información para que el usuario pueda corregir la integración, pero no debe revelar detalles que amplíen la superficie de ataque.
Consulte también estos artículos relacionados:
- Comprenda cómo la documentación de la API organiza la autenticación, las respuestas, los ejemplos y los límites de uso.
- Descubre cómo la API de ZapSign conecta documentos, firmantes, estados y webhooks con otros sistemas.
- Descubre diferentes maneras de integrar ZapSign con los flujos de trabajo y las herramientas corporativas.
CORS: Cuando el navegador pasa a formar parte del diagnóstico
No todos los errores detectados en el front-end se originan en la API. En las llamadas realizadas a través del navegador, una política CORS mal configurada puede bloquear el acceso a la respuesta incluso cuando el servidor ya ha recibido y procesado parte de la solicitud. En este caso, analizar únicamente el código JavaScript resulta insuficiente. El diagnóstico debe comparar el origen, el método, los encabezados permitidos, las credenciales y el comportamiento de la solicitud previa.
Recientemente regresé de un programa de inmersión en innovación en Estonia. He aquí una pregunta que considero muy útil para el desarrollo de productos: ¿cómo reducir la fricción sin sacrificar la confianza? CORS ilustra bien esta tensión. Permitir fuentes sin criterios puede resolver la prueba de hoy, pero crear un problema de seguridad mañana. Bloquearlo todo, por otro lado, hace que la experiencia sea inutilizable. La configuración adecuada debe ser explícita y coherente con la arquitectura.
Por lo tanto, reproduzca el fallo en el navegador, abra las herramientas para desarrolladores y examine la consola y la pestaña de red. Compare la llamada con una ejecución fuera del navegador, por ejemplo, en un cliente API. Si la solicitud funciona fuera del navegador y falla en el front-end, la política de origen cobra mayor relevancia en la hipótesis. Este razonamiento evita culpar a la autenticación o a la carga útil cuando el bloqueo se produce en otra capa.
Este cuidado también está relacionado con Seguridad de ZapSign y con la lógica de validación de identidadLa seguridad no consiste en añadir obstáculos aleatorios, sino en aplicar controles que tengan sentido en relación con el riesgo. En las integraciones, la misma regla se aplica al origen, las credenciales, los permisos y la gestión de errores.
Cómo probar, volver a probar y medir una integración.
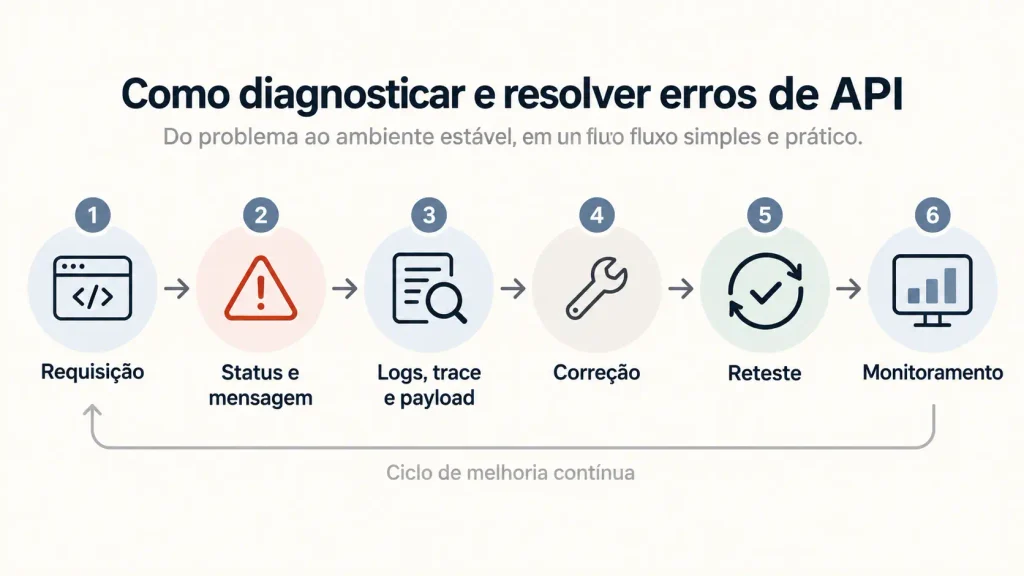
Tras formular una hipótesis, reproduzca la llamada en condiciones controladas. Mantenga el mismo punto final, método y contexto, y modifique una variable a la vez. Si el error es 400, revise el campo indicado, el tipo de datos, los parámetros requeridos y el formato del cuerpo. Si es 401, valide el token, el encabezado y la expiración. Si se trata de un problema de CORS, corrija la política del servidor. La repetición de la prueba debe demostrar la causa, no solo hacer desaparecer el mensaje.
En el desarrollo de productos, prefiero transformar lo complejo en algo sencillo de probar y operar. Este razonamiento también se reflejó en el lanzamiento de ID ZapSign: permitir a los equipos validar una hipótesis mediante una API sin generar trámites burocráticos antes de la primera prueba. Para mí, una buena integración sigue esta lógica: reproducir, medir, corregir y volver a probar debe ser un ciclo corto.
No te limites a las pruebas funcionales. La integración debe ser observable en producción. Haz un seguimiento. tasa de errorLa latencia, el volumen de llamadas, la distribución por estado y los patrones de solicitud/respuesta son métricas que utilizan las herramientas de monitorización de API. Estas herramientas también emplean la tasa de errores, la latencia y el comportamiento del tráfico para detectar degradaciones y puntos finales problemáticos. El indicador solo es útil cuando motiva una decisión: corregir el código, ajustar la capacidad, revisar los límites o mejorar el contrato de la API.
| KPI | Lo que revela | Pregunta de gestión |
|---|---|---|
| Tasa de error | Proporción de llamadas fallidas | ¿El problema es aislado o recurrente? |
| Latencia | Tiempo de respuesta | ¿Está la integración perjudicando la experiencia laboral? |
| Estado por clase | Concentración 4xx y 5xx | ¿La corrección depende más del cliente o del servicio? |
| Patrones de solicitud | Picos, repetición y combinaciones problemáticas. | ¿Se trata de un abuso, un reintento mal calibrado o un error de diseño? |
Este monitoreo se vuelve aún más relevante cuando la API participa en un El viaje de la firma electrónicaUn fallo técnico puede paralizar una operación, afectando a plazos, clientes e incluso aspectos legales. Es fundamental saber cuándo se produjo el error, quiénes se vieron afectados y qué medidas se tomaron.
Un error de API bien gestionado conduce a la mejora del producto.
El registro, el diagnóstico y las pruebas sistemáticas transforman la relación de una empresa con los incidentes. El objetivo no es crear una operación donde nunca ocurran fallos, sino evitar que el mismo fallo se repita sin explicación. Un equipo que conecta registros, código, cargas útiles, métricas y contexto empresarial aprende más rápido y reduce el tiempo entre la aparición del síntoma y su corrección.
También conviene revisar periódicamente el contrato de integración, la autenticación, las políticas de acceso y los puntos donde podría fallar una llamada. En los flujos de trabajo digitales, firma del documento Otras acciones críticas dependen de sistemas que se comuniquen de forma predecible. La mejora continua comienza cuando los errores dejan de ser eventos aislados y se convierten en datos para ingeniería, producto y operaciones.
Si su empresa está desarrollando flujos de trabajo que dependen de la validación, autenticación y toma de decisiones mediante API, conviene estructurar este diagnóstico desde la primera prueba. Obtenga más información sobre... ID de ZapSign para probar las verificaciones de identidad en una infraestructura diseñada para la integración. Cuanto mejor comprenda cada Error de APICuanto más predecible sea la evolución del producto, más predecible se vuelve.
Perguntas frecuentes (FAQ)
Un error de API indica que una solicitud no produjo la respuesta esperada debido a parámetros, autenticación, políticas de acceso, límites, problemas de red o fallos del servidor. El código HTTP ayuda a clasificar el problema, pero el diagnóstico también debe considerar el mensaje, el cuerpo de la respuesta, la carga útil enviada, los registros y el contexto de la llamada.
Comience comparando la carga útil enviada con la documentación del punto final. Verifique los campos obligatorios, los tipos de datos, los parámetros, el formato del cuerpo y los valores aceptados. Luego, reproduzca la misma llamada en un entorno controlado y modifique únicamente el punto sospechoso. Si la respuesta cambia tras una corrección específica, obtendrá evidencia de que encontró la causa en lugar de simplemente eludir el síntoma.
El error 401 (Acceso no autorizado) indica un problema de autenticación, como credenciales faltantes, inválidas o caducadas. Por otro lado, el error 429 (Demasiadas solicitudes) indica que el número o la frecuencia de las llamadas ha superado el límite establecido en la política. Por lo tanto, la solución es diferente: con un error 401 se revisan las credenciales y los encabezados; con un error 429 se controla el volumen, la concurrencia y la estrategia de reintentos.
Ejecuta la llamada en el navegador y revisa la consola y la pestaña de red. Luego, compara el comportamiento con una llamada equivalente realizada fuera del navegador. Si la API responde con normalidad fuera del navegador, revisa el origen permitido, los métodos, los encabezados, las credenciales y la solicitud previa. La solución suele depender de la configuración del servidor, no solo del código JavaScript del cliente.
La tasa de errores, la latencia, el volumen de llamadas, la distribución por códigos HTTP y los patrones de solicitud/respuesta constituyen una base útil. Idealmente, estos indicadores deberían analizarse junto con su impacto en el proceso de negocio. Un aumento de errores 5xx, por ejemplo, podría requerir una investigación de la infraestructura; una concentración de errores 4xx podría indicar una integración mal configurada o una validación insuficiente del cliente.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.