A Verificación de identidad en KYC funciona mejor cuando el autenticación basada en riesgos Deja de tratar todos los accesos por igual y comienza a evaluar el contexto de cada inicio de sesión o transacción. La lógica es simple: señales como el dispositivo, la ubicación, la red, la hora y la sensibilidad de la acción ayudan a estimar el riesgo; la respuesta cambia según este nivel. El riesgo bajo se procesa con menos fricción, el riesgo alto recibe una verificación adicional y las situaciones críticas pueden bloquearse o remitirse para su revisión.
Este diseño aborda una tensión real del producto. Una seguridad excesiva en cada interacción cuesta conversión, tiempo y paciencia del usuario; una seguridad demasiado débil abre la puerta al fraude y al robo. La solución no es elegir un lado u otro, sino crear una política capaz de aumentar los requisitos cuando el contexto cambia. Esto acerca la autenticación, validación de identidad y la experiencia del usuario ante la misma decisión operativa.
Resumen
- Evalúe las señales contextuales antes de establecer el nivel de autenticación.
- Transformar las señales en zonas de riesgo y acciones específicas.
- Utilice la estrategia de refuerzo solo cuando el riesgo justifique una capa adicional.
- Supervise los falsos positivos, los bloqueos, el fraude y el abandono para recalibrar el modelo.
¿Cómo transforma la autenticación basada en riesgos el contexto en toma de decisiones?
El valor de este enfoque reside en dejar de preguntarse simplemente "¿es correcta la contraseña?" y empezar a preguntarse "¿este comportamiento coincide con el usuario y la acción?". NIST describe Los sistemas adaptativos, como los mecanismos que evalúan los atributos del usuario, del sistema y del entorno, incluyendo la dirección IP, la geolocalización, la hora, el tipo de transacción y las desviaciones del comportamiento habitual, no sustituyen por sí solos a un autenticador; ayudan a determinar cuándo se requiere una prueba adicional.
Cuando hablamos de confianza digital, suelo volver a una pregunta sencilla: ¿quién está al otro lado? Esta misma lógica surgió cuando presentamos una infraestructura de identidad en ZapSign. Para mí, la ventaja reside en transformar una pregunta general en verificaciones objetivas, sin que el usuario legítimo tenga que asumir toda la complejidad técnica.
¿Qué señales conviene vigilar?
No hay una sola señal que resuelva el problema. Un nuevo dispositivo puede ser legítimo; una nueva ciudad también. La fuerza reside en la combinación. En flujos con validación del firmantePor ejemplo, el nivel de protección puede variar en función del riesgo del documento y de los métodos disponibles.
| Sinal | Cuestión operativa | Posible respuesta |
|---|---|---|
| Dispositivo | ¿Es algo conocido o nuevo? | Mantenga el flujo de trabajo o solicite pruebas adicionales. |
| Localización | ¿Es compatible con la historia? | Aumenta el riesgo si existe una desviación significativa. |
| Red | ¿Le resulta familiar la dirección IP o el origen? | Reforzar el análisis de contexto |
| Horario | ¿El acceso se desvía significativamente de la norma? | Añadir riesgo a otros signos |
| Sensibilidad | ¿La acción implica un movimiento de dinero o altera datos críticos? | Requiere una autenticación más sólida |
Cuando el contexto sugiere una mayor exposición, se necesitan recursos como reconocimiento facial, selfie con documento También se pueden incluir otros factores para aumentar la dificultad. El error radica en convertir este aumento en una regla fija. Si todos se enfrentan a la misma barrera, el modelo deja de ser adaptativo y se convierte simplemente en un flujo más pesado.
Desde la puntuación hasta el umbral: la regla debe culminar en acción.
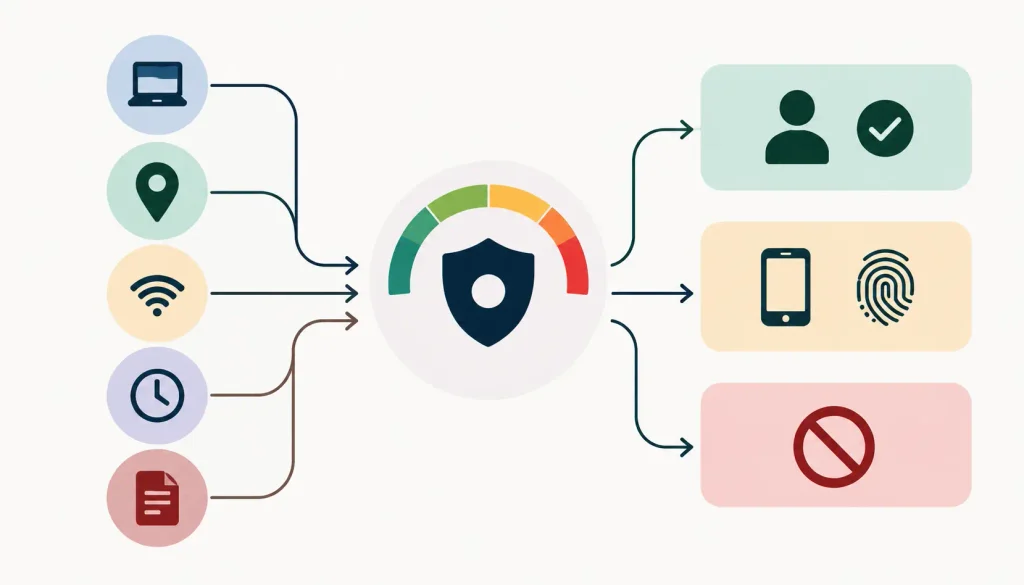
Recopilar señales sin una regla de decisión genera un panel de control atractivo, pero poca protección. El modelo necesita convertir la evidencia en bandas de riesgo y vincular cada banda a una respuesta. OWASP recomienda Considere la posibilidad de volver a autenticarse ante patrones de inicio de sesión inusuales, cambios de IP, nuevos registros de dispositivos, recuperación de cuentas y acciones críticas. La consecuencia práctica es clara: el riesgo debe modificar el comportamiento del sistema.
- Riesgo bajo: Permitir el acceso con flujo normal.
- Riesgo moderado: Solicitar un factor adicional o repetir la validación.
- Alto riesgo: requieren pruebas más sólidas, como datos biométricos o verificación de identidad.
- Riesgo crítico: Bloquear temporalmente el evento, registrarlo y reenviarlo para su revisión cuando sea necesario.
Es necesario calibrar el límite entre estos rangos con datos operativos reales. Guías del NCSC británico El texto sugiere que los métodos de autenticación deben ser proporcionales al riesgo y menciona la ubicación y la hora como posibles factores en las decisiones de acceso, especialmente para cuentas privilegiadas. Esto evita dos extremos: otorgar demasiado acceso o convertir cualquier vulneración en fraude.
Ya he hablado públicamente sobre las aplicaciones de la biometría y el reconocimiento facial.En este contexto, la conclusión que extraigo para el producto es simple: una tecnología robusta no debería convertirse en un paso obligatorio solo porque existe. Debe responder a una pregunta concreta en el flujo de trabajo y activarse cuando la evidencia disponible sea insuficiente.
¿Cuándo se debe exigir una verificación adicional del usuario?
El mejor desencadenante es la combinación de anomalía e impacto. Un inicio de sesión desde un nuevo teléfono móvil puede justificar únicamente una confirmación adicional. El mismo acceso, realizado desde una red inusual y seguido de un cambio en los datos financieros, merece una respuesta diferente. En escenarios de registro, las señales asociadas con identidad sintética También muestran por qué validar campos aislados puede no ser suficiente.
Otro ejemplo es la recuperación de cuentas. Cambiar contraseñas, modificar números de teléfono y transferir fondos de forma secuencial aumenta el riesgo de daños derivados de una decisión errónea. La política podría requerir una medida de seguridad más estricta o una nueva. validación de identidadLa misma lógica se aplica al consentimiento y a los datos personales: el flujo de trabajo debe explicar el procesamiento y preservar la evidencia, un tema que se relaciona con... API en LGPD.
Consulte también estos artículos relacionados:
- Comprenda cómo se combinan los controles de seguridad en el proceso de suscripción.
- Descubre cómo la detección de vitalidad y el reconocimiento facial mejoran las validaciones biométricas.
- Infórmese sobre los métodos de autenticación y las funciones de seguridad disponibles en ZapSign.
Los indicadores clave de rendimiento (KPI) muestran si la protección está bien calibrada.
La seguridad que no se mide tiende a convertirse en mera opinión. Recomiendo monitorear al menos cuatro indicadores: tasa de activación, falsos positivos, bloqueos y fraude confirmado. La tasa de activación muestra qué porcentaje de la base de usuarios experimenta dificultades adicionales. Los falsos positivos revelan que usuarios legítimos son tratados como sospechosos. Los bloqueos permiten evaluar la rigidez de la regla. El fraude muestra si la protección realmente reduce las pérdidas y no solo añade pasos.
También conviene contrastar estas cifras con las tasas de conversión, las tasas de abandono y el tiempo de finalización. Una política puede reducir el fraude y, al mismo tiempo, perjudicar la experiencia del usuario si el umbral está mal definido. El debate sobre si... Las firmas electrónicas son seguras. Sigue la misma lógica: los controles deben ser compatibles con el riesgo real, no elegidos de forma instintiva.
Cuando presentamos ZapSign ID, resumí una obsesión de larga data: simplificar lo que suele ser complejo, costoso y burocrático. Una buena política de riesgos debería seguir el mismo principio. No necesita mostrar toda su sofisticación al usuario; necesita usar esa sofisticación para solicitar la prueba adecuada en el momento oportuno. Los productos evolucionan, las amenazas cambian y... métodos de autenticación también
Una buena seguridad requiere una calibración continua.
La autenticación basada en riesgos no es una configuración única que permanece activa permanentemente. Las señales envejecen, los perfiles cambian, los estafadores adaptan su comportamiento y la operación crea nuevas vulnerabilidades. Por lo tanto, revise con frecuencia los pesos, los umbrales y las excepciones, compare las alertas con los casos de fraude confirmados y corrija las reglas que bloquean a usuarios legítimos.
El objetivo es que la seguridad se mantenga al ritmo del riesgo sin convertir cada inicio de sesión en un interrogatorio. Cuando una empresa puede combinar contexto, toma de decisiones y validación bajo demanda, logra... autenticación basada en riesgos Mejora la protección, la experiencia y la eficiencia simultáneamente. Para llevar la verificación de identidad a este tipo de viaje, Familiarícese con el ID de ZapSign..
Perguntas frecuentes (FAQ)
Se trata de un enfoque que ajusta la autenticación según el contexto de cada acceso o transacción. El sistema evalúa señales como el dispositivo, la ubicación, la red, la hora, el comportamiento y la sensibilidad de la acción para estimar el riesgo. En lugar de requerir siempre el mismo paso, contempla situaciones de bajo riesgo y aumenta la verificación cuando aparecen señales más preocupantes.
El refuerzo de seguridad se refiere a la necesidad de una capa adicional de seguridad cuando aumenta el riesgo. Un usuario podría acceder normalmente a un entorno conocido, pero recibir una nueva verificación al cambiar de dispositivo, acceder a una función sensible o presentar señales anómalas. La ventaja reside en concentrar la fricción donde genera beneficios reales en materia de seguridad.
No. Un nuevo dispositivo es una señal, no una prueba de fraude. La decisión es más acertada cuando el sistema combina estos datos con la ubicación, la red, la hora, el historial y la sensibilidad de la acción. Según el conjunto de factores, una confirmación adicional puede ser suficiente; en un escenario de mayor riesgo, el acceso puede bloquearse o revisarse.
La tasa de incremento, los falsos positivos, los bloqueos, el fraude confirmado, el abandono y el tiempo de finalización constituyen un buen punto de partida. Ninguna métrica debe interpretarse de forma aislada. Si el fraude disminuye, pero la tasa de abandono se dispara, el modelo podría ser demasiado rígido. La calibración debe equilibrar la protección y la experiencia.
No necesariamente. La autenticación basada en riesgos decide cuándo aumentar o disminuir el requisito, mientras que la autenticación multifactor (MFA) es una forma de reforzar la prueba de identidad. En muchos flujos de trabajo, el riesgo actúa como el desencadenante que define cuándo solicitar un segundo factor, datos biométricos u otra validación. La autenticación basada en riesgos organiza cuándo utilizar cada capa.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.