En un flujo de validación de identidadEl consentimiento debe funcionar como una expresión libre, informada e inequívoca de voluntad para un propósito específico, y no como una barrera burocrática colocada antes de la consulta. Una buena implementación de API en LGPD Informa qué datos se procesarán, con qué finalidad, con quién circularán y qué decisión depende de dicha validación; registra la autorización previa a la llamada a la API y mantiene pruebas suficientes para la auditoría. El reto consiste en lograrlo sin que la protección de datos se traduzca en el abandono de la cuenta.
Resumen
- El consentimiento debe ingresar al flujo antes de la llamada que inicia el procesamiento basado en esa autorización.
- La finalidad, los datos tratados, el responsable del tratamiento y la opción de exclusión voluntaria deben presentarse de forma fácilmente comprensible.
- El sistema debe registrar el ciclo de consentimiento, desde la solicitud hasta la concesión, la denegación o la retirada.
- La tasa de consentimiento, la tasa de abandono, la latencia y los errores ayudan a identificar los cuellos de botella entre el cumplimiento y la conversión.
¿Cómo implementar una API de acuerdo con la LGPD (Ley General de Protección de Datos de Brasil) sin obstaculizar la validación de identidad?
El error más común es pensar en el consentimiento como un paso legal separado del producto. Cuando esto sucede, el departamento legal crea un texto extenso, el departamento de producto inserta una casilla de verificación y el departamento de tecnología solo verifica si el campo se marcó como verdadero. El flujo es formalmente "completo", pero operativamente débil. En un validación de identidadPor lo tanto, el consentimiento debe tratarse como un evento comercial: existe un propósito, una acción por parte del interesado, una versión del aviso y una consecuencia técnica.
Tras pasar unos días en Estonia observando los servicios digitales y debatiendo sobre innovación, regresé con una pregunta que resulta muy pertinente en este caso: ¿Cómo se puede reducir la fricción sin sacrificar la confianza? Para mí, esta es una mejor medida que simplemente contar cuántas pantallas se eliminaron del proceso de incorporación. Un consentimiento mal explicado puede ser rápido, pero genera riesgos. Un consentimiento excesivamente legalista puede ser defendible en teoría, pero perjudica la conversión. Un buen producto resuelve ambos problemas a la vez.
1. Indique el propósito y los detalles antes de la llamada.
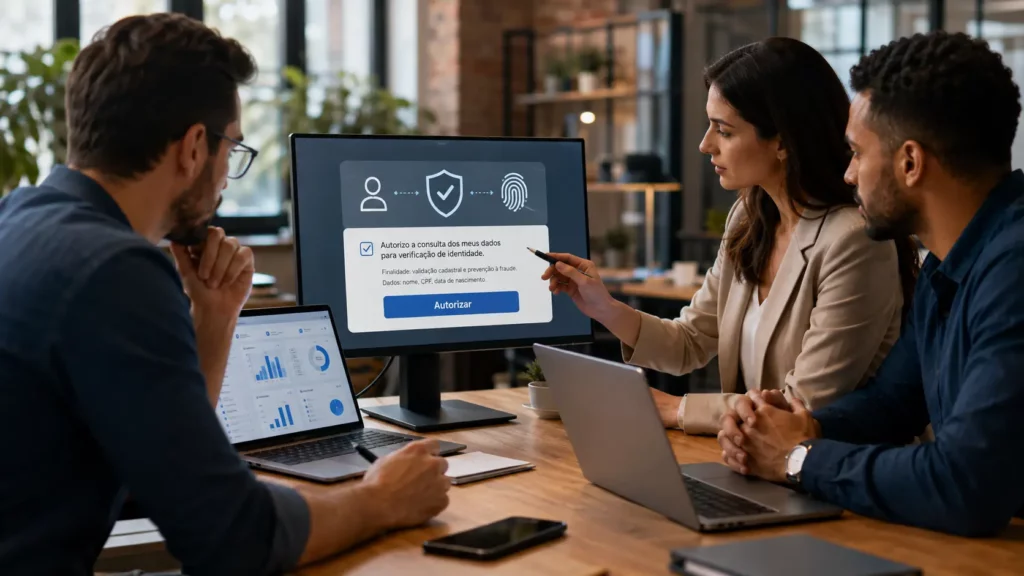
El usuario debe comprender la operación antes de autorizarla. Si el proceso implica la verificación de documentos, números de teléfono, datos biométricos u otras señales para confirmar la identidad, la interfaz debe explicar el propósito en un lenguaje coherente con dicha decisión. No es necesario exponer la arquitectura del sistema... API de ZapSign O bien, convertir la pantalla en una política de privacidad. Es necesario responder a las preguntas que el usuario razonablemente quiere saber antes de continuar.
Esta preocupación cobra aún más importancia cuando intervienen los datos biométricos. manejo de datos sensibles requiere atención especial y flujos que involucran biometría facial ou reconocimiento facial No deberían ocultar esta realidad tras expresiones vagas como «proceder con la verificación». La claridad reduce las dudas, el soporte y las disputas. Es una decisión de cumplimiento que, además, mejora el producto.
2. Documente una acción afirmativa y registre la evidencia.
El consentimiento no debe inferirse simplemente porque el usuario haya cambiado de pantalla. La ICO explica que el consentimiento Requiere una elección genuina, una expresión específica de la intención y una acción afirmativa, así como documentación que lo demuestre. En el contexto de un producto, esto implica una aceptación explícita, sin casillas premarcadas y sin confundir la autorización con otros términos que aborden propósitos diferentes.
El registro debe ser útil si alguien pregunta meses después: "¿qué autorizó exactamente esta persona?". Un registro consistente puede asociar el identificador del usuario, la fecha y la hora, la versión de la notificación, el propósito, el estado y el origen de la acción. La lógica apunta directamente a una estrategia de trazabilidad digitalSimplemente almacenar un valor booleano como "consentimiento=verdadero" es demasiado simplista para un proceso que podría necesitar ser reconstruido.
| Etapa | Qué grabar | Riesgo evitado |
|---|---|---|
| Petición | Finalidad, datos implicados y versión del aviso. | Autorización genérica o ambigua |
| Decisión | Aceptación, rechazo, fecha, hora y contexto. | Falta de pruebas respecto a la manifestación. |
| chamada | Identificador de autorización vinculado a la solicitud. | Consulta sin una base operativa rastreable. |
| Flujo posterior | Estado, revocación, fallo y posible nueva solicitud. | Uso de un consentimiento que ya no es válido. |
3. Solo entonces envíe la autorización a la API.
La integración debería impedir las solicitudes cuando aún no exista la autorización requerida. Este orden parece obvio, pero a menudo se rompe cuando el front-end y el back-end evolucionan a ritmos diferentes. La interfaz muestra el consentimiento, mientras que el servicio ya está enviando solicitudes en segundo plano. Integración vía API Debes considerar el consentimiento como una condición previa verificable, no como un adorno de la experiencia de usuario.
He estado haciendo hincapié en una distinción que se aplica a toda la transformación digital: digitalizar partes no es suficiente si las piezas no se comunican entre sí. Lo mismo ocurre aquí. La pantalla y la API pueden ser correctas de forma aislada, pero el sistema seguirá siendo defectuoso si la autorización no se integra con el flujo de trabajo. El verdadero cumplimiento normativo surge de la conexión entre el producto, los aspectos legales y la tecnología. Es entonces cuando la gobernanza deja de ser simplemente un documento y comienza a controlar el comportamiento del sistema.
¿Cómo podemos gestionar las denegaciones, las revocaciones y los fallos sin crear callejones sin salida?
Si el consentimiento es una elección, entonces la negativa debe ser genuina. Esto no significa que todos los servicios deban continuar sin el procesamiento necesario. Significa explicar claramente las consecuencias: sin esa autorización, no se puede realizar cierta validación y puede existir una vía alternativa, una revisión manual u otro fundamento legal aplicable al caso específico. ANPD informa que el sujeto de datos Puedes revocar tu consentimiento en cualquier momento, y el procedimiento debe ser sencillo.
El sistema también necesita diferenciar entre rechazo y error técnico. Si el usuario no autoriza, tenemos una decisión. Si autoriza y la API devuelve un tiempo de espera agotado, tenemos un fallo operativo. Si la selfie no pasa... presencia en vivo y KYCSin embargo, existe otra condición. Agrupar todo bajo el epígrafe "no fue posible continuar" debilita el diagnóstico y aumenta el abandono del tratamiento. El producto debe presentar mensajes diferenciados; la tecnología debe generar estados distintos; y las autoridades legales deben saber qué estados autorizan realmente el tratamiento.
Los estados que requieren consentimiento previenen las decisiones improvisadas.
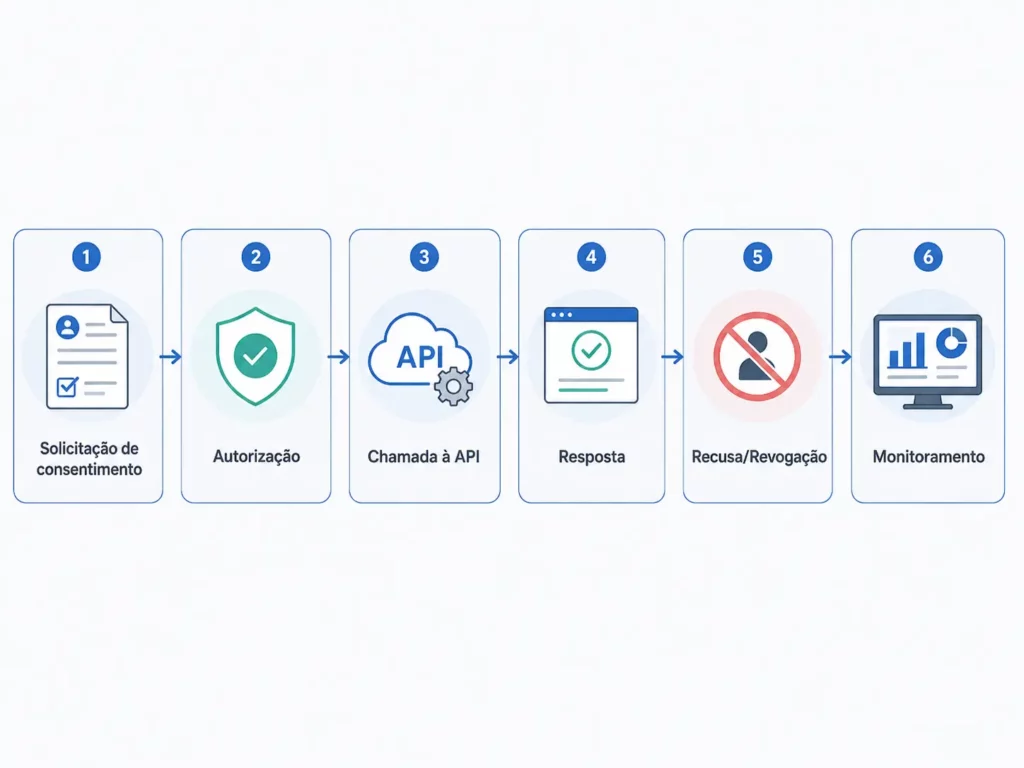
Una implementación madura trabaja con estados, no solo con "sí" o "no". Las solicitudes pendientes, el consentimiento otorgado, rechazado, retirado, caducado o reemplazado por una nueva versión pueden requerir diferentes respuestas del sistema. Este modelo simplifica la auditoría y evita que una autorización antigua se reutilice para un nuevo propósito. Además, se combina con características de... integración entre sistemasPorque cada componente puede reaccionar al mismo estado sin necesidad de reinventar la regla.
¿Qué indicadores clave de rendimiento (KPI) muestran si el consentimiento se ha convertido en un obstáculo?
Un consentimiento bien implementado no es aquel que nadie ve. Es un consentimiento que las personas entienden y pueden concluir sin dudas innecesarias. Para medir esto, buscaría cuatro señales: tasa de consentimiento, tasa de abandono, tasa de latencia y erroresNo lo solucionan todo, pero indican dónde investigar. Una disminución en el consentimiento puede indicar una explicación deficiente; el abandono puede apuntar a pasos excesivos; la latencia puede revelar un problema de integración; los errores ayudan a diferenciar la experiencia de usuario de la infraestructura.
- Tasa de consentimiento: La relación entre las solicitudes mostradas y las autorizaciones concedidas.
- Abandono: Porcentaje de usuarios que abandonan el proceso en esta etapa o inmediatamente después.
- Latencia: El tiempo transcurrido entre la aceptación, la llamada a la API y la respuesta necesaria para continuar.
- Errores: Fallos técnicos, respuestas no válidas e interrupciones que impiden que se complete la validación.
Estos indicadores deben interpretarse en conjunto. Por ejemplo, una disminución en el número de abandonos acompañada de un aumento en los errores no representa una mejora real. Del mismo modo, una autorización casi universal podría requerir revisión si la redacción es demasiado ambigua. funcionalidades de automatización y los métodos de identificación del firmante Tienen más sentido cuando la empresa mide tanto la seguridad como la fluidez.
Consulte también estos artículos relacionados:
- La LGPD (Ley General de Protección de Datos de Brasil) y las firmas digitales pueden estructurarse dentro del mismo proceso de consentimiento y presentación de pruebas.
- OneClick demuestra cómo la aceptación electrónica y la trazabilidad pueden coexistir en una experiencia sencilla.
- Los servicios financieros requieren la integración entre la incorporación de clientes, la identidad, la formalización y los controles de cumplimiento.
Un buen consentimiento reduce el riesgo sin convertir el cumplimiento en un obstáculo.
La mejor arquitectura no considera la LGPD (Ley General de Protección de Datos de Brasil) como una barrera que se coloca una vez que el producto está listo. Incorpora el propósito, la elección, el registro, la revocación y el monitoreo en el propio flujo. Esto permite que... API en LGPD Debe implementarse con una lógica sencilla: informar con antelación, obtener una acción inequívoca, registrar la evidencia, autorizar la llamada, gestionar los rechazos y realizar un seguimiento del rendimiento. Para combinar la validación de identidad con un proceso de firma rastreable, obtenga más información sobre... ID de ZapSign.
Perguntas frecuentes (FAQ)
No. La LGPD (Ley General de Protección de Datos de Brasil) establece diferentes bases legales para el tratamiento de datos, y la clasificación depende de la finalidad, el tipo de datos y el contexto de la operación. Cuando el tratamiento se basa en el consentimiento, la autorización debe ser específica, informada y demostrable. El error radica en considerar el consentimiento como un requisito universal o, en el extremo opuesto, ignorarlo cuando es fundamental para el tratamiento de datos.
Técnicamente es posible, pero este registro aislado resulta débil para la gobernanza. Es mejor asociar el estado con el propósito, la versión de la notificación, el momento de la solicitud y el identificador del recorrido. De esta forma, la empresa puede reconstruir el contexto de la autorización, verificar si sigue siendo válida y distinguir entre consentimiento otorgado, rechazado, retirado o sustituido.
La clave suele ser la claridad, no la ocultación. Explique el propósito, los datos necesarios y las consecuencias de la elección en pocas frases; separe las distintas autorizaciones y evite textos legales extensos en el paso principal. Luego, supervise el abandono, el tiempo de pantalla y la tasa de consentimiento para determinar si la fricción se debe al lenguaje, el diseño o fallos técnicos.
El sistema debe registrar la revocación, impedir los usos futuros que dependan de dicha autorización y remitir el caso conforme a las normas legales y de retención aplicables. La revocación no debe limitarse a una solicitud de servicio desconectada de los sistemas. Idealmente, el nuevo estado debería propagarse a los componentes que controlan el procesamiento, las integraciones y las decisiones.
Supervise al menos la tasa de consentimiento, la tasa de abandono, la latencia de validación y los errores por paso. El valor reside en el análisis global: un alto porcentaje de consentimiento con un lenguaje ambiguo no es un éxito, al igual que una baja latencia con muchos fallos tampoco lo es. En una implementación de API LGPD, la seguridad, la comprensión y la conversión deben evolucionar como partes del mismo sistema.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.