Una estrategia de KYC digital puedes usar un API en el registro de usuarios Para verificar, durante el proceso de incorporación, si el CPF (número de identificación fiscal brasileño) y el número de teléfono proporcionados pertenecen a la misma persona. Esta verificación transforma dos datos que individualmente parecen válidos en una respuesta operativa: ¿existe alguna relación? Esto permite automatizar decisiones, reducir el fraude de identidad y mantener un proceso ágil sin que cada usuario tenga que pasar por pasos de autenticación más complejos.
La diferencia es significativa porque validar únicamente el CPF (DNI brasileño) no prueba que el número de teléfono pertenezca a esa persona. Servicio oficial de consulta de CPF Se conecta a las bases de datos del Servicio Federal de Impuestos y devuelve los datos de registro según el número proporcionado. La validación del enlace plantea otra pregunta: ¿pertenece realmente ese número al titular? Para un motor de evaluación de riesgos, esta segunda respuesta modifica la calidad de la decisión.
Resumen
- La validación del CPF por teléfono añade una comprobación de enlace al registro, y no solo una verificación de la existencia de los datos.
- El flujo de trabajo ideal recopila el CPF (número de identificación fiscal individual brasileño), el número de teléfono y el consentimiento, consulta la API y transforma una coincidencia o no coincidencia en una regla de negocio.
- Que no haya coincidencia no significa necesariamente un bloqueo automático: puede dar lugar a una revisión o a una autenticación adicional.
- La tasa de coincidencia, la tasa de conversión, la latencia, la tasa de rechazo y el coste por validación ayudan a calibrar el proceso.
¿Cómo valida la API el CPF (número de identificación fiscal individual brasileño) y el número de teléfono durante el registro del usuario?
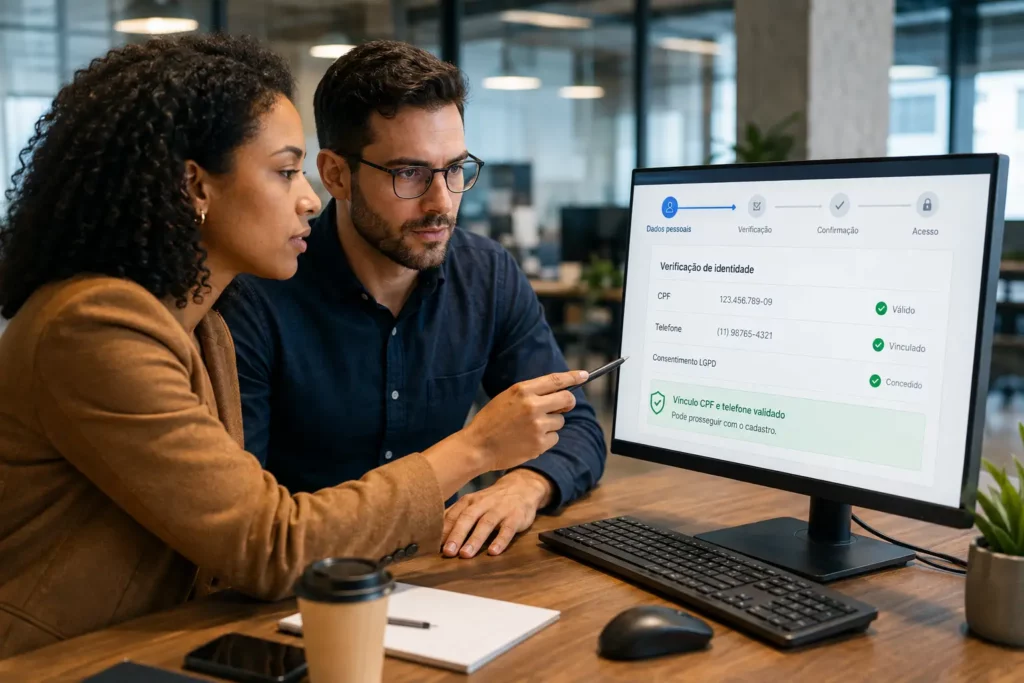
El diseño más eficiente comienza antes de la llamada. El proceso de registro recopila únicamente los datos necesarios, informa sobre el propósito de la verificación y registra el consentimiento cuando este sea el fundamento adoptado. Posteriormente, el sistema envía el CPF (número de identificación fiscal brasileño) y el número de teléfono al punto final de validación. ID de ZapSignPor ejemplo, la consulta CPF-teléfono se diseñó para determinar directamente si los dos datos pertenecen a la misma persona. Es una lógica sencilla de integrar y, sobre todo, sencilla de transformar en una regla.
La presión para este tipo de control no es teórica. Datos de Serasa Experian En mayo de 2026, se registraron 476.060 intentos de fraude de identidad durante los procesos de registro, lo que supone un aumento del 31,24 % con respecto a mayo de 2025. Esto refuerza una decisión de producto que considero acertada: validar la información con antelación cuesta menos que descubrir el fraude una vez que la cuenta ya ha obtenido acceso, un límite de crédito o capacidad transaccional.
Las coincidencias y las no coincidencias deben convertirse en decisiones, no solo en respuestas técnicas.
Un regreso de partido Puede liberar el registro, reducir la necesidad de pasos adicionales o agregar evidencia positiva a otras señales. Un "sin coincidencia", por otro lado, requiere contexto. Rechazar todo automáticamente parece seguro, pero puede arruinar conversiones debido a situaciones legítimas, como líneas corporativas o registros que requieren actualización. El mejor diseño define de antemano cuándo revisar, cuándo solicitar pruebas adicionales y cuándo bloquear. Ahí es donde entra en juego... estrategia de validación de identidad Deja de ser un conjunto de herramientas y se convierte en política operativa.
| Resultar | Acción sugerida | Efecto operacional |
|---|---|---|
| Match | Aprobar o mantener un flujo de baja fricción. | Menos pasos para el usuario habitual. |
| No hay coincidencia con bajo riesgo | Solicitar corrección o confirmación | Evita fracasar por errores simples. |
| No hay coincidencia con alto riesgo | Activar revisión o autenticación adicional. | Reúna más pruebas antes de conceder el acceso. |
Cuando escribí sobre biometría y reconocimiento facial, mi preocupación no radicaba en tratar la tecnología como un fin en sí misma. Ya argumenté que la comodidad conlleva la responsabilidad de proteger los datos y la privacidad. Este razonamiento se aplica aquí: si la pregunta de registro se puede responder con un CPF (número de identificación fiscal brasileño) y un número de teléfono, no tiene sentido exigir a cada usuario que proporcione una selfie o un documento simplemente como medida de precaución.
¿Cómo podemos reducir el fraude sin convertir el proceso de incorporación de nuevos usuarios en un interrogatorio?
La mejor cinta de correr es progresiva. Primero, realiza comprobaciones silenciosas y de baja fricción. Si estas indican inconsistencia, el sistema aumenta la dificultad. Una discrepancia puede provocar... reconocimiento facial...pruebas documentales u otro mecanismo compatible con el riesgo. Esta lógica también aparece en flujos de KYC a través de APILa tecnología debería seleccionar quién realmente necesita una revisión, en lugar de castigar a todos los usuarios con el mismo proceso.
Existe además un segundo problema: una señal telefónica no es inmutable. El NIST proporciona orientación. Se deben considerar indicadores como el reemplazo del dispositivo, el reemplazo de la tarjeta SIM y la portabilidad numérica antes de utilizar la red telefónica para la autenticación fuera de banda. En Brasil, Anatel explica Indica que el secuestro de línea puede ocurrir debido a la portabilidad numérica e informa que el procedimiento ha adoptado un segundo factor de confirmación.
Esto cambia la arquitectura de la decisión. Un vínculo positivo entre el CPF (identificación fiscal brasileña) y el número de teléfono responde a una pregunta, pero no elimina la necesidad de observar el contexto de la línea en operaciones más sensibles. En ciertos productos, las señales de Abrir puerta de enlace o reglas asociadas con autenticación OTP Pueden complementar el análisis. Una buena seguridad rara vez depende de una sola señal. Combina evidencia proporcional al riesgo.
La LGPD exige menos recopilación de datos y más disciplina.
Agregar controles no autoriza la recopilación de toda la información. La LGPD establece El principio de necesidad limita el procesamiento a lo estrictamente necesario para la finalidad prevista y, además, establece medidas de seguridad técnicas y administrativas contra el acceso no autorizado. En la práctica, esto requiere una finalidad clara, control de acceso, un período de retención definido y el registro del resultado de la consulta, evitando que el registro se convierta en un repositorio indiscriminado de datos personales.
Tras analizar detenidamente la lógica de los servicios digitales de Estonia, he llegado a una conclusión sencilla: una buena digitalización no debería solicitar repetidamente información que la arquitectura ya puede confirmar. Aplicada al registro, esta idea favorece las validaciones automáticas y discretas, con intervención del usuario solo cuando existe un motivo concreto. Menos formularios no significa menos control; a menudo, significa un control mejor diseñado.
¿Qué indicadores clave de rendimiento (KPI) muestran si la validación está funcionando?
El indicador más evidente es la tasa de coincidencia, pero no puede analizarse de forma aislada. Una empresa puede aumentar las aprobaciones asumiendo simultáneamente un mayor riesgo, o reducir el fraude disminuyendo la conversión de usuarios legítimos. Prefiero considerar el panel de control como un equilibrio entre seguridad, experiencia y coste. Integración vía API Debe ser observable y bueno Documentación de la API Ayuda a estructurar las respuestas, los errores y los eventos de manera coherente.
| KPI | Lo que revela | Decisión asociada |
|---|---|---|
| Tasa de coincidencia | Porcentaje de enlaces confirmados | Calibrar las reglas y la calidad de la base de datos. |
| Porcentaje de averías | ¿Cuánto se obstruye el flujo? | Detectar rigidez excesiva. |
| conversión | Impacto de la validación en la incorporación de nuevos empleados. | Medir la fricción real |
| Tiempo de respuesta | Latencia percibida por el usuario | Defina el tiempo de espera y el mecanismo de reserva. |
| Coste por validación | Eficiencia financiera de la cinta transportadora | Comparación entre la revisión automatizada y la manual. |
También conviene registrar el razonamiento detrás de cada decisión y la versión de la regla aplicada. Esto evita que los equipos legales, de producto y de riesgos analicen el mismo caso y lleguen a conclusiones diferentes porque se desconoce qué lógica se aplicó. En los procesos que posteriormente derivan en contratos, integrar este historial en un... API de firma electrónica Mejora la continuidad del rastro probatorio y reduce el trabajo adicional entre el registro y la firma.
Consulte también estos artículos relacionados:
- Comprenda cómo estructurar una validación de registro utilizando KYC a través de una API.
- Vea cómo las señales de telecomunicaciones pueden reforzar las decisiones sobre la identidad digital.
- Aprende cómo se pueden utilizar la detección de vitalidad y el reconocimiento facial en procesos de verificación de alto riesgo.
Validar la relación desde el principio simplifica la decisión posterior.
Una API en el registro de usuarios Cuando se implementa correctamente, no se trata solo de añadir una nueva consulta al proceso de incorporación. Reduce una incertidumbre específica en el momento preciso: confirmar si un CPF (número de identificación fiscal brasileño) y un número de teléfono pertenecen a la misma persona y transformar esa evidencia en una decisión automatizada. A partir de ahí, el flujo de trabajo puede aprobar, revisar o reforzar la autenticación sin tratar a todos los usuarios como sospechosos.
Cuando una empresa combina el CPF (número de identificación fiscal individual brasileño) con la coincidencia de números de teléfono, reglas proporcionales, registros, métricas y verificaciones adicionales solo cuando es necesario, la seguridad y la conversión dejan de competir por el espacio. Para aplicar esta lógica al registro con una API centrada en la identidad, obtenga más información sobre... ID de ZapSign.
Perguntas frecuentes (FAQ)
Estas respuestas resumen las decisiones que surgen con mayor frecuencia al diseñar una validación del vínculo entre el CPF (DNI fiscal brasileño) y el número de teléfono en el registro.
Esto implica verificar si el número proporcionado está asociado con el titular del CPF (identificación fiscal brasileña), en lugar de simplemente comprobar si ambos datos existen o tienen un formato válido. La respuesta puede incorporarse a reglas automáticas para su aprobación, revisión o refuerzo de la autenticación.
No necesariamente. Una discrepancia indica una inconsistencia que debe interpretarse según el riesgo del producto. En operaciones de bajo riesgo, puede requerir la corrección de datos. En operaciones más sensibles, puede activar una revisión manual, documentación, datos biométricos u otro mecanismo adicional.
No en todos los casos. Responde a una pregunta específica sobre la relación entre dos datos. Cuando el riesgo exige una prueba más contundente de la identidad o presencia del usuario, la empresa puede combinar esta verificación con documentos, reconocimiento facial, detección de actividad u otras señales.
Idealmente, se deberían registrar el resultado, la hora, el identificador de la consulta, la versión de la regla aplicada y la decisión resultante, conservando únicamente los datos necesarios para la auditoría y la operación. La política de retención debe ser coherente con la finalidad y las normas internas de protección de datos.
Se realiza un seguimiento de la tasa de coincidencia, la tasa de rechazo, la tasa de conversión de registros, el tiempo de respuesta, el costo por validación y el volumen enviado para revisión. El objetivo no es maximizar una sola métrica, sino encontrar un equilibrio medible entre la prevención del fraude, la experiencia del usuario y la eficiencia operativa.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.