En un viaje de validación de identidad, adquisición de cuenta El robo de identidad (ATO, por sus siglas en inglés) consiste en el acceso y control no autorizados de una cuenta legítima. El riesgo no termina cuando alguien adivina la contraseña: el atacante puede cambiar las credenciales, alterar los datos de registro, mantener una sesión activa y realizar acciones que aparentan provenir del propio usuario. Para la empresa, una defensa bien calibrada reduce el fraude, las pérdidas financieras, las llamadas de recuperación y las fricciones operativas sin convertir cada interacción en una prueba de identidad.
El error más común es considerar la autorización de transmisión (ATO) como un problema exclusivo de la pantalla de inicio de sesión. Una estrategia más eficaz distribuye los controles a lo largo de todo el proceso, desde la autenticación inicial hasta la recuperación de contraseña y las transacciones de alto impacto. Esto acerca la seguridad a una lógica más integral. análisis antifraudeObserva el contexto, interpreta las señales y aumenta los requisitos solo cuando el riesgo sea realmente elevado.
Resumen
- El acceso no autorizado a la información (ATO, por sus siglas en inglés) debe tratarse como un riesgo laboral, no solo como un error de contraseña.
- La autenticación multifactor, la autenticación resistente al phishing y la limitación de intentos refuerzan el inicio de sesión.
- Los restablecimientos de contraseña, los cambios de dispositivo y las actualizaciones de registro requieren controles independientes.
- La verificación reforzada y la monitorización de la sesión ayudan a prevenir el fraude después de iniciar sesión.
- Los falsos positivos también deberían incluirse en los KPI, ya que una seguridad excesiva se traduce en costes y abandono.
¿Cómo proteger tu acceso contra el robo de cuenta?
Las contraseñas siguen siendo una barrera útil, pero no deberían ser las únicas responsables de demostrar quién inicia sesión. Las filtraciones, la reutilización de credenciales y el phishing hacen que este modelo sea frágil. FTC Explica que el segundo factor impide que el nombre de usuario y la contraseña por sí solos sean suficientes para el acceso, y señala que las aplicaciones de autenticación o las claves de seguridad pueden ofrecer ventajas sobre los códigos enviados por SMS.
El MFA debe reducir el riesgo sin convertirlo en un ritual.
Agregar pasos adicionales a cada usuario en cada inicio de sesión puede parecer una medida de seguridad, pero puede provocar abandono del usuario y soporte innecesario. Prefiero una lógica diferente: una protección sólida con la menor fricción posible, acorde con el riesgo. Esta visión también se refleja en el trabajo que hemos estado realizando en ZapSign para fortalecer la validación de identidad sin perjudicar la experiencia de quienes actúan legítimamente. Una buena seguridad debe bloquear al estafador sin generar rechazo en el cliente hacia el producto.
En otras palabras, vale la pena combinarlos. mejores prácticas contra el fraudeLimitación de intentos, reputación del dispositivo, señales de ubicación, velocidad de acceso e historial de la cuenta. Para contextos de mayor riesgo, reconocimiento facial Otros factores también pueden actuar como refuerzos. El objetivo no es acumular barreras, sino lograr que el sistema distinga un inicio de sesión rutinario de un intento que se desvíe de la norma.
¿Cuándo marca la diferencia la autenticación resistente al phishing?
Si un atacante logra engañar a un usuario para que entregue su contraseña y código en una página falsa, parte de la ventaja de la autenticación multifactor tradicional desaparece. NCSC británico Explica que el ataque de relleno de credenciales explota las credenciales filtradas y reutilizadas, y muestra cómo FIDO2 utiliza credenciales únicas por servicio, con propiedades antiphishing más robustas. Para cuentas administrativas, financieras o con un alto volumen de transacciones, esta diferencia es fundamental.
La recuperación y el cambio de contraseñas no pueden ser un atajo para los estafadores.
Un inicio de sesión altamente seguro pierde valor si la recuperación de la cuenta es demasiado fácil. Restablecer la contraseña, cambiar el correo electrónico, cambiar el número de teléfono y registrar un nuevo dispositivo son eventos que deberían aumentar automáticamente el riesgo. El mismo... autenticación con OTP Esto demuestra por qué un código aislado no prueba la identidad civil: prueba el acceso a un canal, y ese canal también puede haber sido comprometido.
O Oficina de Seguridad Institucional Se recomienda que el método de recuperación de contraseña no sea el mismo que el de la autenticación de dos factores. La consecuencia operativa es clara: si el correo electrónico recupera la contraseña y, además, confirma el inicio de sesión, comprometer la cuenta de correo electrónico puede vulnerar dos barreras simultáneamente. Separar los canales y exigir una nueva autenticación reduce este riesgo.
Desde el inicio de ZapSign, he sostenido que la seguridad y la simplicidad no son objetivos opuestos. Esto también se aplica a la recuperación de cuentas: el flujo debe ser comprensible para el usuario legítimo, pero no tan predecible como para convertirse en una puerta trasera para el atacante. En recorridos de mayor riesgo, presencia en vivo y KYC Pueden servir como capas adicionales de verificación.
Las transacciones delicadas requieren una nueva evaluación de riesgos.
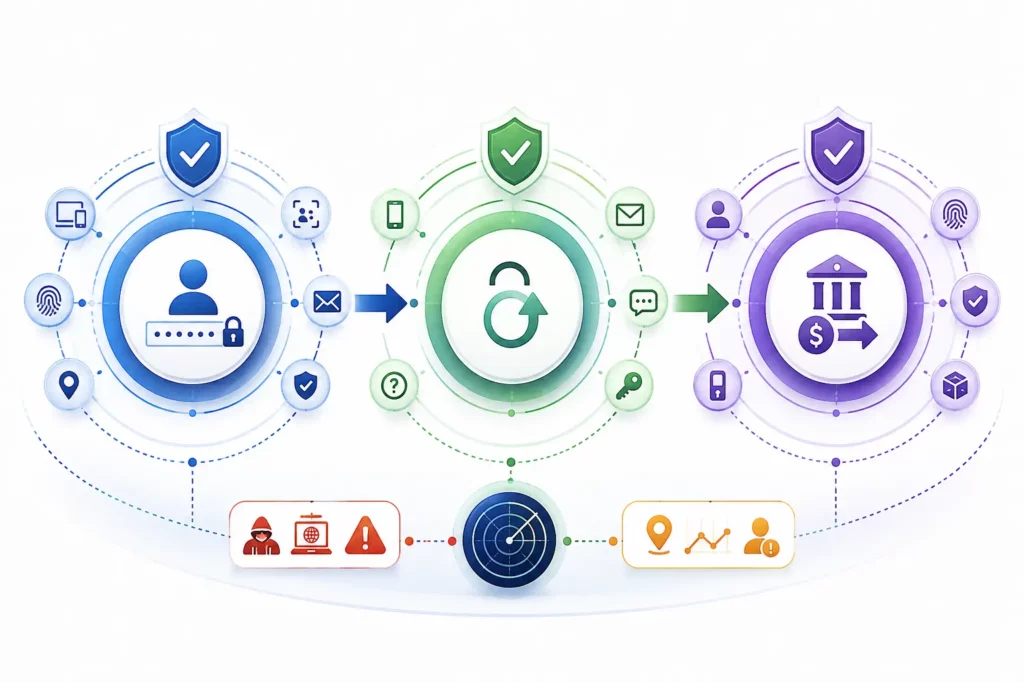
El simple hecho de completar el proceso de inicio de sesión no debería otorgar autorización ilimitada para todas las acciones posteriores. Cambiar de cuenta bancaria, modificar datos de recuperación, firmar un contrato relevante o realizar una transacción financiera implica un aumento de la exposición al riesgo. En estas situaciones, la reautenticación y la intensificación de la seguridad tienen sentido: el sistema solicita evidencia adicional porque las consecuencias de la acción son mayores. Este mismo principio se aplica a los flujos de trabajo de... validación del firmante, en la que el nivel de verificación puede variar según el riesgo.
Señales que indican la necesidad de tomar medidas.
| Sinal | Posible respuesta | Impacto esperado |
|---|---|---|
| Nuevo dispositivo | Vuelva a autenticar y confirme la propiedad. | Reduce el uso de credenciales robadas. |
| Restablecimiento reciente de contraseña | Restringir temporalmente las acciones sensibles. | Previene el fraude inmediatamente después de la recuperación. |
| Cambio de número de teléfono o dirección de correo electrónico. | Validar el canal o la identidad antiguos | Esto dificulta tenerlo todo en cuenta. |
| Transacción no estándar | Aplicar paso a paso | Concentra la fricción allí donde el riesgo ha aumentado. |
| Sesión con comportamiento anómalo | Revocar sesión y solicitar un nuevo inicio de sesión. | Limita el secuestro de sesión |
Aquí es también donde la monitorización de sesiones deja de ser un detalle técnico. Los cambios de contexto abruptos, las acciones secuenciales incompatibles con el historial o los intentos de modificar varios factores de recuperación merecen correlación. Una arquitectura de KYC a través de API Puede ayudar a organizar decisiones y evidencia, mientras que métodos como vivacidad avanzada Se utilizan cuando es necesario reforzar la prueba de asistencia.
¿Qué indicadores clave de rendimiento (KPI) muestran si la protección está funcionando?
Contar los bloqueos de cuentas no es suficiente. Una política que bloquea el fraude y, al mismo tiempo, impide que los clientes legítimos accedan a sus cuentas, está mal diseñada. Recomendaría, como mínimo, monitorizar los intentos sospechosos, los reinicios anómalos, las cuentas bloqueadas, la tasa de incremento de nivel, los falsos positivos, el abandono durante la autenticación y el fraude confirmado tras el inicio de sesión. Un análisis combinado permite determinar si la empresa está trasladando el problema, resolviéndolo o simplemente aumentando los costes de soporte.
El control de calidad se hace evidente cuando la seguridad, el funcionamiento y la experiencia mejoran simultáneamente. Seguridad e validación de identidad Ayudan a visualizar cómo se pueden combinar diferentes métodos según el contexto, sin dar por sentado que un solo paso funcione para todo el proceso.
Consulte también estos artículos relacionados:
- Comprender qué pruebas ayudan a evaluar la fiabilidad de una plataforma de firma electrónica.
- Infórmese sobre los principales riesgos de fraude en la biometría facial y cómo reducir la exposición a estos riesgos.
- Descubre cómo la prueba de vida refuerza la validación de la identidad en los procesos digitales.
La defensa por capas reduce el fraude sin convertir la seguridad en un obstáculo.
Una sola tecnología no puede resolver el problema. El inicio de sesión seguro, la recuperación segura, el contexto de riesgo, la monitorización de sesiones y la escalada de privilegios deben funcionar como parte de una misma decisión. Cuando estos controles se diseñan conjuntamente, el departamento legal obtiene mayor trazabilidad, las operaciones reducen el retrabajo y el producto evita generar la misma fricción para todos.
El mejor programa contra adquisición de cuenta Es la herramienta que protege la cuenta durante todo el proceso y puede explicar por qué se aprobó, reforzó o bloqueó una acción. Si su empresa necesita añadir validación de identidad en momentos clave sin interrumpir la experiencia digital, obtenga más información. ID de ZapSign.
Perguntas frecuentes (FAQ)
El robo de cuenta es la toma de control no autorizada de una cuenta legítima. El atacante puede obtener credenciales, explotar vulnerabilidades de recuperación de contraseña, secuestrar una sesión o manipular factores de autenticación. Tras obtener acceso, intenta actuar como el usuario real, alterando datos, ejecutando transacciones o manteniendo la cuenta activa. Por lo tanto, las medidas de seguridad deben abarcar más que solo el inicio de sesión.
No. La autenticación multifactor (MFA) aumenta la resiliencia de la cuenta, pero el resultado depende del factor elegido y del resto del proceso. El phishing, los canales de recuperación comprometidos, el secuestro de sesión y la ingeniería social aún pueden crear vías de ataque. El diseño más consistente combina la MFA con la limitación de intentos, el análisis de riesgos, la reautenticación y la monitorización de cambios críticos.
La verificación reforzada tiene más sentido cuando el riesgo de la acción supera el riesgo de un inicio de sesión normal. Algunos ejemplos son cambiar el número de teléfono o la dirección de correo electrónico, registrar un nuevo dispositivo, realizar transacciones financieras, modificar los datos bancarios o utilizar firmas de alto impacto. En lugar de exigir siempre una barrera adicional, el sistema aumenta el requisito cuando el contexto, el comportamiento o las consecuencias justifican la verificación adicional.
La recuperación de la cuenta puede eludir los estrictos controles de inicio de sesión. Si un atacante compromete el correo electrónico o el teléfono utilizados para el restablecimiento, puede cambiar la contraseña y tomar el control de la cuenta incluso sin conocer las credenciales originales. Separar los canales, registrar los cambios y exigir validaciones adicionales en situaciones de alto riesgo reduce la probabilidad de que el restablecimiento se convierta en una puerta trasera.
Es importante supervisar los intentos de inicio de sesión sospechosos, los restablecimientos anómalos, los bloqueos de cuenta, el uso excesivo de credenciales, las revocaciones de sesión, los falsos positivos, el abandono durante la autenticación y el fraude confirmado tras el inicio de sesión. Ninguna métrica por sí sola ofrece una visión completa. El objetivo es medir simultáneamente la reducción del fraude, el impacto operativo y las dificultades que experimentan los usuarios legítimos.

Getúlio Santos es el director ejecutivo de ZapSign, abogado, entusiasta de la tecnología y emprendedor.